Batasi Akses Agen AI ke Email dan Dokumen Sebelum Digunakan Bekerja
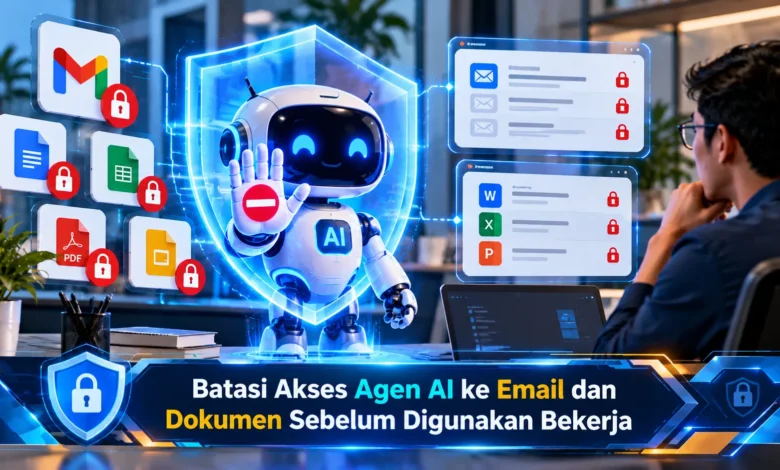
Penggunaan agen kecerdasan buatan semakin berkembang seiring meningkatnya kebutuhan otomatisasi pekerjaan digital. Teknologi ini memungkinkan pengguna menyelesaikan berbagai aktivitas, mulai dari merangkum email, mencari dokumen, hingga mengelola informasi melalui aplikasi yang terhubung. Namun, pemberian akses tanpa pengaturan yang tepat dapat menimbulkan risiko terhadap keamanan data pribadi maupun perusahaan. Agen AI yang memperoleh izin terlalu luas berpotensi membaca informasi sensitif atau menjalankan tindakan yang sebenarnya tidak diperlukan. Oleh karena itu, memahami cara membatasi akses agen AI ke email dan dokumen menjadi langkah penting sebelum memanfaatkan teknologi tersebut untuk mendukung pekerjaan sehari-hari secara aman, efisien, dan bertanggung jawab.
Pentingnya Pengaturan Izin Agen AI dalam Menjaga Keamanan Data
Kemajuan teknologi otomatisasi digital menawarkan banyak manfaat dalam mengelola tugas administratif. Di balik kemudahan tersebut, pemanfaatan agen AI perlu disertai pengendalian akses yang memadai. Saat sebuah agen memperoleh akses menyeluruh terhadap kotak masuk pengguna, sistem tersebut mungkin mampu mengakses pesan pribadi yang tidak berkaitan dengan tugas. Keadaan semacam ini bisa menambah paparan terhadap ancaman privasi. Karena itulah, pembatasan akses menjadi langkah penting sebelum mengaktifkan agen AI dengan aplikasi kerja.
Risiko serupa juga perlu diperhatikan ketika mengakses dokumen digital. Pada aktivitas bisnis, sejumlah berkas mungkin memuat rencana bisnis internal yang tidak boleh diakses sembarangan. Apabila agen AI memiliki izin ke semua berkas organisasi, jumlah informasi yang dapat dijangkau menjadi lebih besar. Bahkan ketika pengguna berniat baik, instruksi yang tidak tepat tetap dapat menyebabkan pemrosesan data yang tidak diperlukan. Pendekatan perlindungan yang tepat adalah membatasi akses berdasarkan tugas.
Strategi Membatasi Kewenangan Teknologi AI secara Aman
Strategi perlindungan yang penting adalah prinsip least privilege atau izin sesuai kebutuhan. Konsep keamanan ini menganjurkan agar setiap aplikasi hanya menggunakan akses sesuai tugas yang diberikan. Dalam penerapan sederhana, ketika seorang karyawan hanya menginginkan bantuan AI untuk membaca pesan masuk, izin membaca pesan biasanya lebih sesuai dibandingkan kewenangan mengubah maupun menghapus percakapan. Dengan pembatasan tersebut, potensi tindakan yang tidak diinginkan menjadi lebih terkendali. Walaupun demikian, izin membaca tetap memungkinkan pemrosesan informasi sensitif.
Pelaksanaan pembatasan kewenangan perlu diterapkan sejak sebelum agen digunakan secara aktif. Tim pengelola perlu mengevaluasi hak akses yang dibutuhkan konektor sebelum mengizinkan sistem bekerja. Ketika platform mendukung pembatasan, pilih folder tertentu daripada mengizinkan seluruh Drive. Di samping itu, gunakan akun khusus apabila didukung oleh platform. Langkah tersebut dapat membatasi informasi yang boleh diproses oleh sistem. Dengan demikian, pengawasan akses dapat dilakukan lebih sistematis.
Langkah Mengamankan Email serta Dokumen Sebelum Terhubung ke AI
Pengaturan akses dapat dilakukan melalui pemeriksaan aplikasi yang terhubung. Bagi pengguna Google, pengaturan akses pihak ketiga dapat ditemukan melalui fitur pemeriksaan akses layanan. Ketika menghubungkan agen baru, tinjau jenis akses yang diminta. Kewenangan memproses surat elektronik berbeda dari izin mengirim pesan. Hal serupa berlaku pada berkas dalam Google Drive, karena akses membaca tidak selalu mencakup kemampuan mengedit atau menghapus file. Peninjauan semacam itu membantu pengguna memahami batas tindakan agen.
Bagi administrator sistem bisnis, pembatasan bisa diterapkan melalui panel kontrol administrator. Pada layanan yang mendukung OAuth, administrator dapat meninjau ruang lingkup otorisasi berdasarkan fungsi aplikasi yang digunakan. Demi meningkatkan keamanan, batasi aplikasi yang belum dipercaya serta jadwalkan peninjauan rutin. Jika sebuah agen tidak lagi digunakan, hapus otorisasi yang tersedia melalui fitur keamanan layanan. Sebagai catatan keamanan, pemutusan koneksi membatasi penggunaan data pada masa mendatang, tetapi belum tentu menghilangkan informasi yang sudah diproses.
Strategi Keamanan Tambahan Saat Menggunakan Agen AI untuk Bekerja
Selain membatasi izin, perusahaan sebaiknya mengenali serangan manipulasi perintah terhadap AI. Ancaman ini dapat muncul dalam email yang dibaca agen. Sebagai contoh, dokumen dari pihak luar dapat memuat perintah tersembunyi yang bertujuan membujuk AI untuk memproses informasi yang tidak diperlukan. Jika sistem tidak membedakan isi dokumen sebagai data dari perintah yang sah, kesalahan eksekusi berpotensi terjadi. Untuk menghadapi kemungkinan ini, pengendalian kewenangan menjadi perlindungan mendasar meskipun agen menggunakan model AI canggih.
Langkah keamanan berikutnya adalah mewajibkan persetujuan manusia sebelum agen menghapus atau memodifikasi berkas penting. Pengaturan tersebut dapat mengurangi tindakan otomatis yang keliru. Ketika menangani data penting, pengelola dapat menggunakan pemisahan folder berdasarkan sensitivitas. Misalnya, berkas referensi umum perlu dibedakan dari data pribadi pelanggan. Melalui pengelompokan data, izin dapat ditetapkan secara spesifik. Perpaduan kontrol akses memberikan perlindungan yang lebih kuat dibandingkan hanya mempercayai respons model.
Pentingnya Menggunakan Teknologi AI dengan Izin yang Terkendali
Penerapan agen AI memiliki peluang untuk mendukung efisiensi aktivitas profesional, tetapi keamanan informasi perlu mendapatkan perhatian utama. Pada tahap persiapan penggunaan teknologi tersebut dengan layanan produktivitas perusahaan, pastikan izin yang diberikan sesuai kebutuhan. Penerapan least privilege, pemeriksaan konektor, serta konfirmasi sebelum menjalankan perintah berisiko dapat membantu membangun penggunaan yang lebih aman. Berkat penerapan kebijakan keamanan, penggunaan asisten digital berpotensi lebih terkendali tanpa membuka seluruh informasi secara sembarangan. Saat menyiapkan otomatisasi pekerjaan berikutnya, periksa daftar akses yang sudah aktif dan sampaikan pendapat Anda mengenai cara menjaga privasi saat bekerja dengan AI.