Windows Execution Containers Jadi Sorotan, Konsep Isolasi Aplikasi Bawa Pendekatan Baru di Windows
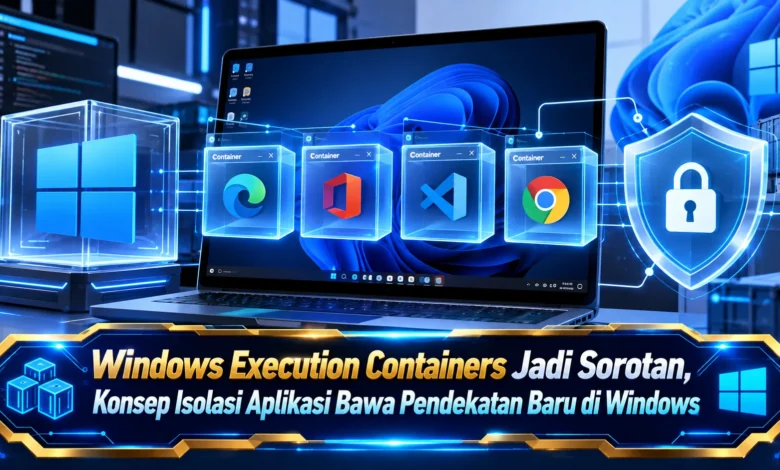
Perkembangan Windows terus bergerak menuju sistem yang lebih aman, fleksibel, dan siap menghadapi kebutuhan komputasi modern. Salah satu konsep yang mulai menarik perhatian adalah Windows Execution Containers, sebuah pendekatan isolasi aplikasi yang memungkinkan proses atau beban kerja tertentu dijalankan dalam lingkungan terpisah dari sistem utama. Konsep ini menarik karena berpotensi memberikan lapisan keamanan tambahan sekaligus menawarkan cara baru dalam mengelola aplikasi. Di tengah meningkatnya kebutuhan perlindungan data dan efisiensi sistem, teknologi berbasis isolasi seperti ini dapat menjadi bagian penting dari evolusi ekosistem Windows.
Windows Execution Containers Membawa Konsep Berbeda untuk Menjalankan Aplikasi
Konsep Windows Execution Containers dapat dilihat sebagai mekanisme untuk menjalankan aplikasi atau proses dalam lingkungan yang lebih terisolasi. Alih alih memberikan sebuah aplikasi akses luas terhadap berbagai bagian sistem, mekanisme tersebut dapat mengendalikan ruang yang bisa dijangkau oleh aplikasi. Berkat pendekatan tersebut, aktivitas aplikasi berpotensi dapat dipisahkan dari komponen sensitif Windows sehingga potensi gangguan dapat semakin terkontrol.
Konsep isolasi semacam ini tidak hanya menjadi perubahan teknis di balik layar, tetapi berpotensi mengubah bagaimana teknologi Windows mengelola aplikasi pada masa mendatang. Ketika sebuah proses dijalankan dalam lingkungan yang lebih terkendali, sistem bisa mengurangi interaksi yang tidak diperlukan dengan sumber daya lain. Manfaat potensialnya, Windows dapat mendapatkan fondasi yang lebih terstruktur untuk mengelola beban kerja dengan tingkat kontrol yang semakin kuat.
Mengapa Isolasi Aplikasi Menjadi Bagian Penting dalam Windows Modern
Isolasi aplikasi menjadi semakin penting karena sistem komputasi modern menjalankan semakin banyak aplikasi dengan fungsi yang berbeda. Aplikasi tertentu mungkin menggunakan akses ke file, jaringan, memori, atau bagian tertentu dari sistem. Jika tidak terdapat kontrol yang memadai, gangguan dari sebuah aplikasi bisa memberikan risiko terhadap komponen lain pada perangkat.
Berkat pendekatan container, pemisahan antara proses dan sistem utama dapat dikelola menjadi semakin terkendali. Konsep tersebut menawarkan kemungkinan agar aplikasi hanya memperoleh sumber daya yang sesuai kebutuhannya. Jika dilihat dari sisi perlindungan sistem, teknologi semacam ini berpotensi membantu penerapan prinsip pembatasan hak akses, sehingga setiap beban kerja tidak secara otomatis memperoleh kebebasan untuk menjangkau seluruh bagian sistem.
Prinsip Isolasi dalam Sistem Windows
Dalam gambaran sederhananya, lingkungan container bekerja sebagai lingkungan kerja terpisah bagi aplikasi atau proses tertentu. Ketika aplikasi dijalankan, sistem bisa menentukan sumber daya apa saja yang boleh diakses. Mekanisme ini dapat berhubungan dengan akses terhadap file, jaringan, penyimpanan, proses lain, dan berbagai sumber daya sistem sesuai dengan desain keamanan.
Mekanisme seperti ini dapat membantu sistem dalam mengendalikan aktivitas aplikasi agar tetap berada dalam lingkup eksekusi yang disediakan. Ketika terjadi aktivitas yang tidak diharapkan pada sebuah aplikasi, dampaknya secara ideal dapat dipersempit agar tidak menyebar dengan mudah lingkungan utama. Kemampuan tersebut membuat teknologi container penting untuk diterapkan pada berbagai kebutuhan dalam ekosistem Windows.
Potensi Keamanan dari Isolasi Aplikasi Windows
Keamanan menjadi salah satu alasan utama mengapa konsep Windows Execution Containers menarik perhatian. Dengan pemisahan lingkungan eksekusi, aplikasi dapat dijalankan dengan izin yang lebih terkendali. Jika aplikasi mengalami masalah keamanan, pembatasan tersebut bisa mengurangi kesempatan sebuah proses untuk memengaruhi komponen lain yang berada di luar lingkungan eksekusinya.
Model keamanan berlapis seperti ini semakin relevan ketika risiko keamanan siber terus berubah. Satu metode pertahanan belum tentu memadai untuk melindungi semua skenario penggunaan. Oleh karena itu, teknologi isolasi dapat berfungsi sebagai lapisan tambahan yang bekerja bersama sistem keamanan lain untuk menghadirkan lingkungan komputasi yang semakin aman.
Manfaat bagi Developer dan Ekosistem Software Windows
Dari sudut pandang pengembang, konsep lingkungan eksekusi terisolasi dapat membuka cara baru dalam membangun aplikasi Windows. Developer berpotensi dapat mengembangkan aplikasi dengan aturan yang lebih terstruktur mengenai sumber daya apa yang bisa diakses selama aplikasi berjalan. Pendekatan tersebut dapat membantu pengujian, pengelolaan dependensi, serta implementasi kebijakan keamanan yang lebih konsisten.
Namun dalam penerapannya, developer juga perlu mempertimbangkan bagaimana pembatasan lingkungan berdampak pada fungsi aplikasi. Program yang mengandalkan akses luas terhadap sistem mungkin membutuhkan penyesuaian khusus agar tetap berfungsi dengan baik dalam lingkungan yang lebih terisolasi. Oleh sebab itu, keberhasilan teknologi container tidak hanya ditentukan oleh sistem operasi, tetapi juga memerlukan dukungan dari developer yang membangun layanan di atas Windows.
Arah Windows Berikutnya dengan Lingkungan Eksekusi Terisolasi
Pengembangan Windows Execution Containers menunjukkan bagaimana Windows semakin berkembang menuju arsitektur keamanan yang lebih modern. Seiring kemajuan sistem operasi, konsep isolasi bisa diterapkan untuk berbagai jenis kebutuhan, mulai dari menjalankan aplikasi tertentu hingga memperkuat sistem keamanan.
Namun, efektivitas pendekatan ini akan sangat bergantung pada bagaimana teknologi tersebut dikembangkan dalam praktik. Kompatibilitas aplikasi, penggunaan sumber daya, performa, dan pengalaman pengguna menjadi bagian penting yang harus dipertimbangkan. Jika seluruh aspek tersebut dapat dikelola dengan baik, pendekatan container dapat berkembang menjadi salah satu fondasi penting dalam evolusi teknologi Windows.
Kesimpulan
Pendekatan Windows Execution Containers membawa gagasan menarik dalam cara Windows menjalankan aplikasi. Melalui penerapan lingkungan yang lebih terisolasi, teknologi ini dapat membantu meningkatkan keamanan, mengatur akses aplikasi, dan menekan dampak yang mungkin muncul ketika sebuah proses berperilaku tidak semestinya. Konsep tersebut sekaligus memperlihatkan bagaimana Windows dapat bergerak menuju platform yang lebih aman dalam mengelola aplikasi.
Meskipun masih memerlukan perkembangan dan implementasi yang optimal, Windows Execution Containers menarik untuk diperhatikan perkembangannya, khususnya bagi pengguna yang memperhatikan teknologi, keamanan sistem, serta perkembangan Windows. Bagaimana menurut Anda, apakah pendekatan isolasi aplikasi seperti ini dapat berkembang menjadi bagian utama dari Windows di masa depan? Sampaikan pandangan Anda dan simak perkembangan teknologi Windows berikutnya untuk melihat bagaimana konsep ini berevolusi dalam penggunaan nyata.