NVIDIA Perkenalkan Confidential Bare Metal untuk Melindungi Model dan Data AI
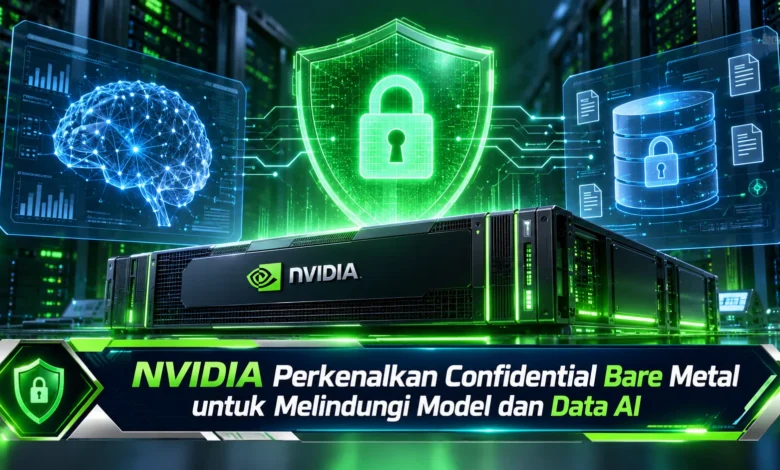
NVIDIA kembali memperkuat posisinya dalam industri teknologi kecerdasan buatan dengan memperkenalkan Confidential Bare Metal, sebuah pendekatan keamanan yang dirancang untuk melindungi model AI dan data sensitif ketika dijalankan pada infrastruktur komputasi pihak ketiga. Diumumkan pada 21 Oktober 2026, inovasi ini memungkinkan pengembang model AI menggunakan server khusus tanpa harus menyerahkan kendali atas seluruh lingkungan perangkat lunak mereka kepada penyedia infrastruktur. Kehadirannya menjadi langkah penting di tengah meningkatnya kebutuhan komputasi AI berskala besar, terutama bagi perusahaan yang mengutamakan kerahasiaan informasi, perlindungan kekayaan intelektual, dan pengendalian akses terhadap sistem kecerdasan buatan.
Inovasi Confidential Bare Metal dalam Perlindungan Infrastruktur AI
Kemajuan teknologi kecerdasan buatan mendorong kebutuhan terhadap infrastruktur komputasi yang aman. Lewat kehadiran Confidential Bare Metal, NVIDIA menyediakan pendekatan keamanan yang memungkinkan pengembang AI mengoperasikan model mereka pada server khusus milik penyedia infrastruktur eksternal. Berbeda dari penggunaan lingkungan virtual konvensional, pendekatan ini menyediakan kendali lebih luas terhadap sistem operasi, kernel, driver, dan perangkat lunak pendukung. Melalui mekanisme tersebut, perusahaan dapat mengendalikan konfigurasi komputasi sesuai kebutuhan keamanan internal. Pendekatan keamanan tersebut menjadi penting bagi pengembang model AI yang menangani informasi sensitif dan membutuhkan perlindungan selama proses komputasi berlangsung.
Dari sisi konsep, Confidential Bare Metal mengintegrasikan pemeriksaan integritas platform, verifikasi keamanan berbasis kriptografi, dan pembatasan akses pada tingkat perangkat keras. Integrasi berbagai perlindungan tersebut dirancang untuk menekan kemungkinan penyedia infrastruktur mengakses data serta model dalam bentuk yang dapat dibaca ketika sistem beroperasi. Walaupun begitu, perlindungan yang disediakan tetap dipengaruhi oleh konfigurasi perangkat keras, firmware, serta perangkat lunak yang benar. NVIDIA juga menempatkan tanggung jawab pengelolaan sistem kepada organisasi pengguna. Artinya, keamanan tidak hanya bergantung pada teknologi perangkat keras, tetapi juga menuntut pengawasan administrator, pembaruan sistem, dan kebijakan keamanan yang terstruktur. Pendekatan ini mencerminkan semakin pentingnya pengamanan menyeluruh dalam lingkungan AI modern.
Mekanisme Keamanan Data pada Infrastruktur Confidential Bare Metal
Bagian dari mekanisme utama Confidential Bare Metal adalah proses verifikasi yang dikenal sebagai remote attestation. Menggunakan pendekatan tersebut, organisasi pengguna dapat menilai apakah lingkungan komputasi yang akan digunakan memenuhi persyaratan keamanan yang ditentukan sebelumnya. Pada tahap sebelum model AI dan informasi rahasia diberikan ke lingkungan komputasi, sistem menghasilkan bukti mengenai kondisi perangkat keras dan komponen platform. Bukti tersebut kemudian diperiksa berdasarkan kebijakan kepercayaan milik pengguna. Ketika hasil pemeriksaan memenuhi persyaratan keamanan, layanan pengelolaan kunci dapat menyetujui pelepasan rahasia yang diperlukan. Mekanisme verifikasi ini memungkinkan perusahaan mengurangi risiko penggunaan lingkungan komputasi yang tidak sesuai dengan kebijakan perlindungan.
Di samping verifikasi integritas, teknologi ini juga mengintegrasikan perlindungan perangkat keras untuk mengendalikan akses terhadap informasi selama pemrosesan berlangsung. Ketika dioperasikan, pengembang AI dapat menetapkan kebijakan pengelolaan kunci kriptografi dan persyaratan sebelum data sensitif diakses oleh sistem. Mekanisme perlindungan tersebut berguna ketika perusahaan mengembangkan model dengan parameter bernilai tinggi atau memproses informasi pelanggan yang bersifat rahasia. Akan tetapi, perlindungan tidak berarti seluruh ancaman keamanan hilang. Administrator terpercaya milik organisasi pengguna masih memegang kewenangan sesuai konfigurasi sistem, sedangkan ancaman seperti kesalahan perangkat lunak dan gangguan layanan tetap memerlukan penanganan tersendiri. Oleh sebab itu, penerapan keamanan tetap harus dilengkapi pengawasan operasional yang ketat.
Perbandingan Model Penerapan Keamanan AI dari NVIDIA
Agar dapat membedakan keunggulan pendekatan ini, penting untuk mengetahui berbagai pilihan penerapan NVIDIA Confidential Computing. NVIDIA menghadirkan tiga pendekatan utama, yaitu Confidential Bare Metal, Confidential Containers, dan Confidential Virtual Machines. Setiap model penerapan disiapkan untuk kebutuhan operasional serta batas kepercayaan yang berbeda. Confidential Virtual Machines digunakan dalam lingkungan mesin virtual, sedangkan Confidential Containers mendukung penerapan beban kerja berbasis kontainer, termasuk lingkungan Kubernetes. Sebaliknya, Confidential Bare Metal menawarkan kesempatan bagi organisasi untuk mengendalikan seluruh tumpukan perangkat lunak pada server khusus. Pilihan arsitektur tersebut membantu pengembang memilih lingkungan keamanan berdasarkan kebutuhan aplikasi, tingkat kontrol, dan model operasional yang dijalankan.
Berdasarkan sudut pandang pengelolaan infrastruktur, bare metal memberikan fleksibilitas bagi organisasi yang memerlukan konfigurasi sistem secara langsung. Pengembang berkesempatan untuk menyesuaikan sistem operasi, driver GPU, serta perangkat lunak komputasi sesuai kebutuhan model AI yang dijalankan. Walaupun demikian, kebebasan tersebut juga memperluas tanggung jawab pengelolaan keamanan. Tim teknis harus memeriksa pembaruan perangkat lunak, pengamanan jaringan, perlindungan penyimpanan, dan pengelolaan kunci dilakukan secara tepat. Jika dibandingkan dengan layanan terkelola yang menangani sebagian pekerjaan operasional, pendekatan ini membutuhkan kemampuan teknis internal yang lebih luas. Oleh karena itu, pemilihan metode Confidential Computing sebaiknya mengevaluasi keseimbangan antara fleksibilitas, keamanan, biaya pengelolaan, dan kesiapan sumber daya manusia.
Dukungan NVIDIA Grace Blackwell dan Rubin untuk Keamanan AI
Pengembangan NVIDIA Confidential Computing juga mencakup berbagai platform komputasi yang dikembangkan untuk kebutuhan AI berskala besar. NVIDIA menambahkan dukungan keamanan pada sistem Grace Blackwell NVL72 serta platform Rubin tertentu, termasuk konfigurasi HGX Rubin NVL8 dan DGX Rubin NVL8. Perluasan dukungan ini mencerminkan upaya perusahaan dalam mengintegrasikan kemampuan perlindungan data dengan infrastruktur komputasi berperforma tinggi. Untuk perusahaan AI, dukungan platform tersebut menghadirkan pilihan dalam menjalankan beban kerja pelatihan maupun inferensi AI. Namun, penerapan perlindungan tetap harus mengikuti persyaratan perangkat keras dan firmware yang didukung. Masing-masing sistem dapat memiliki mekanisme perlindungan dan bukti verifikasi yang berbeda.
Di samping perluasan dukungan GPU, NVIDIA juga mengembangkan integrasi Confidential Computing dengan NVIDIA DSX OS. Perangkat lunak ini dirancang untuk membantu penyedia infrastruktur mengembangkan fasilitas komputasi AI atau AI factory. Melalui integrasi tersebut, penyedia layanan dapat menghadirkan lingkungan yang mendukung berbagai model penerapan komputasi rahasia. Kehadiran kemampuan keamanan pada tingkat infrastruktur diharapkan mampu organisasi membatasi kerumitan dalam menggabungkan perlindungan data dengan kebutuhan komputasi skala besar. Walaupun begitu, kemampuan aktual setiap penerapan tetap dipengaruhi oleh ketersediaan sistem, konfigurasi keamanan, dan dukungan penyedia layanan yang digunakan.
Manfaat Confidential Bare Metal bagi Perusahaan dan Pengembang AI
Bagi perusahaan, perlindungan terhadap model kecerdasan buatan termasuk kebutuhan penting karena model AI sering menyimpan kekayaan intelektual bernilai tinggi. Proses pengembangan model dapat menggunakan data internal, algoritma khusus, dan parameter yang membutuhkan pengamanan. Confidential Bare Metal menawarkan pendekatan untuk membatasi risiko akses tidak sah dari pihak pengelola infrastruktur terhadap informasi dalam proses komputasi. Dengan kemampuan tersebut, perusahaan yang mengandalkan sumber daya komputasi eksternal dapat menjaga batas kepercayaan yang lebih jelas. Nilai tambah tersebut relevan bagi sektor keuangan, kesehatan, penelitian, dan industri lain yang memproses informasi sensitif. Walaupun begitu, kepatuhan terhadap aturan perlindungan data tetap membutuhkan kebijakan organisasi serta evaluasi hukum secara terpisah.
Jika dilihat melalui perluasan infrastruktur AI, Confidential Bare Metal berpotensi mendukung pengembang untuk mengakses kapasitas komputasi milik penyedia layanan di berbagai wilayah. Keperluan tersebut semakin relevan ketika pengembangan model AI memerlukan sumber daya GPU dalam jumlah besar. NVIDIA juga mengumumkan keterlibatan berbagai perusahaan dalam ekosistem Confidential Computing, termasuk Google Cloud dan Cohere. Google Cloud menyiapkan dukungan Confidential Bare Metal pada instans A4X Max berbasis NVIDIA GB300 NVL72, sedangkan Cohere menyiapkan integrasi teknologi tersebut dengan Cohere Model Vault. Dukungan ekosistem tersebut menunjukkan meningkatnya perhatian industri terhadap perlindungan model dan data selama pemrosesan. Pada tahap berikutnya, keberhasilan penerapan akan bergantung oleh kesiapan infrastruktur, interoperabilitas sistem, dan kebutuhan keamanan masing-masing organisasi.
Penutup Pembahasan Teknologi Keamanan AI NVIDIA
Peluncuran NVIDIA Confidential Bare Metal menandai perkembangan penting dalam pengelolaan keamanan infrastruktur kecerdasan buatan. Berkat penerapan verifikasi integritas, kontrol akses perangkat keras, dan kebijakan pelepasan kunci, teknologi ini memberikan pendekatan perlindungan bagi organisasi yang menjalankan model AI pada server khusus pihak ketiga. Walaupun menghadirkan kemampuan keamanan yang relevan, penerapannya tetap menuntut konfigurasi yang benar, pengelolaan perangkat lunak, serta pengawasan secara konsisten. Dalam perkembangan teknologi AI, inovasi semacam ini berpotensi membantu perusahaan menyelaraskan kebutuhan komputasi dengan perlindungan informasi sensitif. Dari sudut pandang Anda, seberapa penting kemampuan menjaga kerahasiaan model dan data ketika perusahaan mengandalkan infrastruktur AI dari penyedia eksternal? Sampaikan pandangan atau pengalaman Anda mengenai masa depan keamanan AI.