NVIDIA Perkenalkan Confidential Bare Metal untuk Melindungi Model dan Data AI
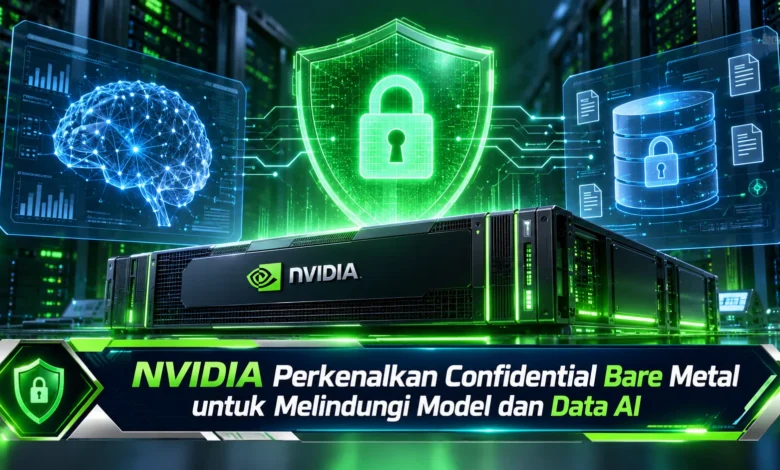
NVIDIA kembali memperkuat posisinya dalam industri teknologi kecerdasan buatan dengan memperkenalkan Confidential Bare Metal, sebuah pendekatan keamanan yang dirancang untuk melindungi model AI dan data sensitif ketika dijalankan pada infrastruktur komputasi pihak ketiga. Diumumkan pada 21 Oktober 2026, inovasi ini memungkinkan pengembang model AI menggunakan server khusus tanpa harus menyerahkan kendali atas seluruh lingkungan perangkat lunak mereka kepada penyedia infrastruktur. Kehadirannya menjadi langkah penting di tengah meningkatnya kebutuhan komputasi AI berskala besar, terutama bagi perusahaan yang mengutamakan kerahasiaan informasi, perlindungan kekayaan intelektual, dan pengendalian akses terhadap sistem kecerdasan buatan.
Inovasi Confidential Bare Metal dalam Perlindungan Infrastruktur AI
Perkembangan teknologi kecerdasan buatan memperbesar kebutuhan terhadap infrastruktur komputasi yang aman. Melalui Confidential Bare Metal, NVIDIA menyediakan pendekatan keamanan yang memungkinkan pengembang AI menjalankan model mereka pada server khusus milik penyedia infrastruktur eksternal. Jika dibandingkan dengan penggunaan lingkungan virtual konvensional, pendekatan ini menghadirkan kendali lebih luas terhadap sistem operasi, kernel, driver, dan perangkat lunak pendukung. Berkat pendekatan ini, perusahaan dapat menjaga konfigurasi komputasi sesuai kebutuhan keamanan internal. Kemampuan tersebut menjadi relevan bagi pengembang model AI yang mengelola informasi sensitif dan membutuhkan perlindungan selama proses komputasi berlangsung.
Pada prinsipnya, Confidential Bare Metal mengintegrasikan pemeriksaan integritas platform, verifikasi keamanan berbasis kriptografi, dan pembatasan akses pada tingkat perangkat keras. Kombinasi tersebut bertujuan untuk menekan kemungkinan penyedia infrastruktur mengakses data serta model dalam bentuk yang dapat dibaca ketika sistem beroperasi. Walaupun begitu, perlindungan yang ditawarkan tetap dipengaruhi oleh konfigurasi perangkat keras, firmware, serta perangkat lunak yang benar. NVIDIA juga memberikan tanggung jawab pengelolaan sistem kepada organisasi pengguna. Hal ini berarti, keamanan tidak hanya ditentukan oleh teknologi perangkat keras, tetapi juga membutuhkan pengawasan administrator, pembaruan sistem, dan kebijakan keamanan yang berkelanjutan. Pendekatan ini menggambarkan semakin pentingnya pengamanan menyeluruh dalam industri AI modern.
Sistem Perlindungan Model AI melalui Confidential Computing
Di antara komponen penting Confidential Bare Metal adalah proses verifikasi yang disebut remote attestation. Dengan proses tersebut, organisasi pengguna dapat menilai apakah lingkungan komputasi yang akan digunakan memenuhi persyaratan keamanan yang ditentukan sebelumnya. Pada tahap sebelum model AI dan informasi rahasia diberikan ke lingkungan komputasi, sistem menghasilkan bukti mengenai kondisi perangkat keras dan komponen platform. Bukti tersebut kemudian dievaluasi berdasarkan kebijakan kepercayaan milik pengguna. Apabila hasil pemeriksaan lolos dari persyaratan keamanan, layanan pengelolaan kunci dapat memberikan persetujuan atas pelepasan rahasia yang diperlukan. Tahapan tersebut membantu perusahaan menekan risiko penggunaan lingkungan komputasi yang tidak sesuai dengan kebijakan perlindungan.
Di samping verifikasi integritas, teknologi ini juga menggunakan perlindungan perangkat keras untuk mengurangi akses terhadap informasi selama pemrosesan berlangsung. Pada penerapannya, pengembang AI dapat mengatur kebijakan pengelolaan kunci kriptografi dan persyaratan sebelum data sensitif diakses oleh sistem. Pengaturan keamanan ini bermanfaat ketika perusahaan menjalankan model dengan parameter bernilai tinggi atau memproses informasi pelanggan yang bersifat rahasia. Walaupun demikian, perlindungan tidak berarti seluruh ancaman keamanan dapat dihapuskan. Administrator terpercaya milik organisasi pengguna masih memiliki kewenangan sesuai konfigurasi sistem, sedangkan ancaman seperti kesalahan perangkat lunak dan gangguan layanan tetap memerlukan penanganan tersendiri. Karena itu, penerapan keamanan tetap harus dilengkapi pengawasan operasional yang menyeluruh.
Mengenal Pilihan Confidential Computing untuk Berbagai Infrastruktur
Dalam mengenali keunggulan pendekatan ini, penting untuk mengetahui berbagai pilihan penerapan NVIDIA Confidential Computing. NVIDIA menyediakan tiga pendekatan utama, yaitu Confidential Bare Metal, Confidential Containers, dan Confidential Virtual Machines. Ketiga pilihan tersebut disiapkan untuk kebutuhan operasional serta batas kepercayaan yang berbeda. Confidential Virtual Machines berfokus pada lingkungan mesin virtual, sedangkan Confidential Containers melayani penerapan beban kerja berbasis kontainer, termasuk lingkungan Kubernetes. Adapun, Confidential Bare Metal menawarkan kesempatan bagi organisasi untuk mengendalikan seluruh tumpukan perangkat lunak pada server khusus. Perbedaan tersebut memungkinkan pengembang memilih lingkungan keamanan berdasarkan kebutuhan aplikasi, tingkat kontrol, dan model operasional yang dijalankan.
Berdasarkan sudut pandang pengelolaan infrastruktur, bare metal memberikan fleksibilitas bagi organisasi yang mengutamakan konfigurasi sistem secara langsung. Perusahaan dapat mengatur sistem operasi, driver GPU, serta perangkat lunak komputasi sesuai kebutuhan model AI yang dikembangkan. Meskipun begitu, kebebasan tersebut juga menambah tanggung jawab pengelolaan keamanan. Tim teknis harus memeriksa pembaruan perangkat lunak, pengamanan jaringan, perlindungan penyimpanan, dan pengelolaan kunci dilakukan secara tepat. Jika dibandingkan dengan layanan terkelola yang menangani sebagian pekerjaan operasional, pendekatan ini memerlukan kemampuan teknis internal yang lebih luas. Dengan demikian, pemilihan metode Confidential Computing sebaiknya mempertimbangkan keseimbangan antara fleksibilitas, keamanan, biaya pengelolaan, dan kesiapan sumber daya manusia.
Dukungan NVIDIA Grace Blackwell dan Rubin untuk Keamanan AI
Perluasan NVIDIA Confidential Computing juga melibatkan berbagai platform komputasi yang dikembangkan untuk kebutuhan AI berskala besar. NVIDIA memperluas dukungan keamanan pada sistem Grace Blackwell NVL72 serta platform Rubin tertentu, termasuk konfigurasi HGX Rubin NVL8 dan DGX Rubin NVL8. Langkah ini mencerminkan upaya perusahaan dalam memadukan kemampuan perlindungan data dengan infrastruktur komputasi berperforma tinggi. Dari sisi organisasi pengguna, dukungan platform tersebut membuka pilihan dalam menjalankan beban kerja pelatihan maupun inferensi AI. Walaupun demikian, penerapan perlindungan tetap wajib memperhatikan persyaratan perangkat keras dan firmware yang didukung. Berbagai konfigurasi perangkat dapat menerapkan mekanisme perlindungan dan bukti verifikasi yang berbeda.
Seiring peningkatan kemampuan platform, NVIDIA juga mengembangkan integrasi Confidential Computing dengan NVIDIA DSX OS. Platform pendukung tersebut disiapkan untuk membantu penyedia infrastruktur mengembangkan fasilitas komputasi AI atau AI factory. Melalui integrasi tersebut, penyedia layanan dapat merancang lingkungan yang mendukung berbagai model penerapan komputasi rahasia. Kehadiran kemampuan keamanan pada tingkat infrastruktur berpotensi organisasi membatasi kerumitan dalam menggabungkan perlindungan data dengan kebutuhan komputasi skala besar. Walaupun begitu, kemampuan aktual setiap penerapan tetap bergantung pada ketersediaan sistem, konfigurasi keamanan, dan dukungan penyedia layanan yang dioperasikan.
Dampak Teknologi Keamanan NVIDIA terhadap Industri Kecerdasan Buatan
Bagi perusahaan, perlindungan terhadap model kecerdasan buatan termasuk kebutuhan penting karena model AI sering merepresentasikan kekayaan intelektual bernilai tinggi. Aktivitas penyempurnaan model dapat menggunakan data internal, algoritma khusus, dan parameter yang menuntut pengamanan. Confidential Bare Metal memberikan pendekatan untuk mengurangi risiko akses tidak sah dari pihak pengelola infrastruktur terhadap informasi dalam proses komputasi. Melalui perlindungan ini, perusahaan yang menggunakan sumber daya komputasi eksternal dapat mengelola batas kepercayaan yang lebih jelas. Nilai tambah tersebut penting bagi sektor keuangan, kesehatan, penelitian, dan industri lain yang mengelola informasi sensitif. Walaupun begitu, kepatuhan terhadap aturan perlindungan data tetap menuntut kebijakan organisasi serta evaluasi hukum secara terpisah.
Dari sisi perluasan infrastruktur AI, Confidential Bare Metal dapat membantu pengembang untuk memanfaatkan kapasitas komputasi milik penyedia layanan di berbagai wilayah. Permintaan ini semakin menonjol ketika pengembangan model AI mengandalkan sumber daya GPU dalam jumlah besar. NVIDIA juga menjelaskan keterlibatan berbagai perusahaan dalam ekosistem Confidential Computing, termasuk Google Cloud dan Cohere. Google Cloud menyiapkan dukungan Confidential Bare Metal pada instans A4X Max berbasis NVIDIA GB300 NVL72, sedangkan Cohere berupaya melakukan integrasi teknologi tersebut dengan Cohere Model Vault. Keterlibatan berbagai perusahaan tersebut menunjukkan meningkatnya perhatian industri terhadap perlindungan model dan data selama pemrosesan. Dalam perkembangan selanjutnya, keberhasilan penerapan akan dipengaruhi oleh kesiapan infrastruktur, interoperabilitas sistem, dan kebutuhan keamanan masing-masing organisasi.
Masa Depan Perlindungan Model AI melalui Confidential Bare Metal
Pengenalan NVIDIA Confidential Bare Metal menandai perkembangan penting dalam pengelolaan keamanan infrastruktur kecerdasan buatan. Dengan mengandalkan verifikasi integritas, kontrol akses perangkat keras, dan kebijakan pelepasan kunci, teknologi ini menghadirkan pendekatan perlindungan bagi organisasi yang menjalankan model AI pada server khusus pihak ketiga. Walaupun menghadirkan kemampuan keamanan yang relevan, penerapannya tetap menuntut konfigurasi yang benar, pengelolaan perangkat lunak, serta pengawasan secara konsisten. Dalam perkembangan teknologi AI, inovasi semacam ini diharapkan mampu membantu perusahaan menyeimbangkan kebutuhan komputasi dengan perlindungan informasi sensitif. Menurut Anda, seberapa penting kemampuan menjaga kerahasiaan model dan data ketika perusahaan menggunakan infrastruktur AI dari penyedia eksternal? Sampaikan pandangan atau pengalaman Anda mengenai masa depan keamanan AI.