NVIDIA OpenShell Jadi Sorotan, Teknologi Baru untuk Menjalankan AI Agent dengan Kontrol dan Keamanan Lebih Ketat
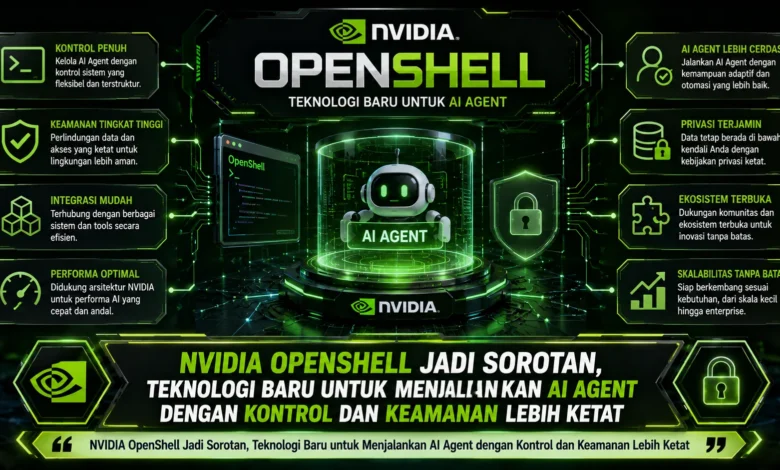
Perkembangan AI agent pada 2026 membuat isu keamanan semakin penting karena sistem tidak lagi sekadar menghasilkan jawaban, tetapi juga dapat membaca file, memakai tools, menjalankan kode, mengakses API, dan berinteraksi dengan berbagai layanan. NVIDIA OpenShell hadir sebagai runtime open source yang dirancang untuk menjalankan autonomous AI agent di lingkungan terisolasi dengan kontrol kebijakan yang lebih tegas. Pendekatan ini membuat TEKNOLOGI agentic AI dapat tetap memiliki kemampuan luas tanpa harus memperoleh akses tanpa batas terhadap file lokal, kredensial, proses sistem, maupun jaringan eksternal.
NVIDIA OpenShell Mulai Menjadi Fondasi Keamanan untuk Agentic AI
Runtime OpenShell dikembangkan menjadi runtime open source untuk menjalankan AI agent dengan pembatasan yang lebih jelas. Alih alih memberikan kebebasan penuh terhadap sumber daya komputer, OpenShell mengoperasikan AI agent di dalam ruang eksekusi terkontrol sehingga setiap kemampuan dapat dikendalikan berdasarkan policy.
Konsep tersebut menjadi semakin relevan ketika TEKNOLOGI AI agent mulai menangani pekerjaan yang lebih luas. Agen otonom dapat mengakses file, menjalankan program, hingga berkomunikasi dengan layanan eksternal. Kemampuan yang luas tersebut tentu memerlukan pengawasan teknis agar kesalahan maupun perilaku tidak diinginkan dapat dikendalikan sebelum menimbulkan masalah keamanan.
Sandbox Menjadi Lapisan Penting untuk Membatasi Aktivitas AI Agent
Salah satu konsep utama dari NVIDIA OpenShell adalah penggunaan sandbox. Lewat pendekatan tersebut, AI agent tidak dieksekusi tanpa batasan di komputer induk, melainkan ditempatkan dalam ruang yang memiliki batas tertentu. Isolasi ini dapat membatasi interaksi dengan berkas, koneksi eksternal, eksekusi program, hingga penggunaan layanan inferensi.
Runtime tersebut turut memanfaatkan kontrol pada tingkat kernel sehingga policy yang telah ditentukan tidak hanya diterapkan pada lapisan aplikasi. Dengan demikian, meskipun agent menghasilkan tindakan yang mencoba melampaui izin, lapisan infrastruktur tetap dapat membatasi tindakan yang melampaui aturan. Strategi tersebut membuat TEKNOLOGI keamanan agent memiliki lapisan perlindungan tambahan di luar AI itu sendiri.
OpenShell Menggunakan Aturan yang Bisa Ditinjau dan Diperbarui
OpenShell menggunakan kebijakan deklaratif berbasis YAML untuk menentukan apa yang boleh dilakukan agent. Melalui file kebijakan tersebut, tim dapat mengatur direktori yang boleh dibaca atau ditulis, membatasi endpoint eksternal, dan mengatur proses maupun inference secara lebih terstruktur.
Sistem aturan deklaratif tersebut juga memberikan keuntungan bagi developer dan administrator karena penyesuaian izin dapat dikelola dalam version control. Pembaruan policy dapat dilacak sehingga organisasi memiliki jejak kontrol yang lebih jelas. Cara tersebut membantu TEKNOLOGI AI agent diterapkan dengan tata kelola yang lebih matang.
Kontrol Jaringan dan Kredensial Membatasi Risiko Kebocoran Data
AI agent yang memiliki kemampuan berkomunikasi ke berbagai endpoint dapat memunculkan tantangan keamanan apabila data internal secara tidak sengaja ditransmisikan ke endpoint eksternal. Untuk mengurangi risiko tersebut, OpenShell mendukung aturan koneksi keluar yang dapat menentukan tujuan yang diperbolehkan.
Strategi pembatasan standar dapat mencegah agent mengakses tujuan yang belum disetujui. Di samping pengaturan koneksi, OpenShell juga menyediakan mekanisme untuk akses terhadap token maupun autentikasi sehingga agent tidak harus mendapatkan seluruh rahasia secara langsung. Kombinasi tersebut menjadi lapisan tambahan dalam membangun agent yang lebih aman.
Kontrol Filesystem dan Proses Mengurangi Akses yang Tidak Diperlukan
Selain jaringan, OpenShell memberikan perhatian terhadap filesystem dan proses. Lokasi penyimpanan tertentu dapat ditetapkan hanya untuk dibaca, sementara direktori kerja tertentu dapat digunakan sebagai area kerja agent. Path di luar kebijakan dapat tetap tidak dapat diakses.
Pembatasan proses juga dapat membatasi agent dari mengeksekusi aktivitas di luar kebutuhan tugas. Dengan agent berjalan sebagai proses yang tidak memiliki privilege penuh, potensi pengambilalihan lingkungan host dapat dibatasi. Kontrol tersebut menjadi sangat berguna ketika AI agent diberikan kemampuan menjalankan kode.
Runtime Aman Menjadi Penting Saat Agent Mulai Menjalankan Tugas Jangka Panjang
Evolusi agentic AI mulai bergerak menuju sistem yang dapat berjalan dalam waktu panjang. Agent semacam ini dapat mendelegasikan pekerjaan kepada subagent, memperluas kemampuan, dan memodifikasi cara menyelesaikan tugas berdasarkan kebutuhan pekerjaan.
Ketika agen bekerja dalam periode yang lebih panjang, semakin penting pula keberadaan terhadap aturan infrastruktur yang konsisten. OpenShell mencoba menempatkan keamanan pada lingkungan eksekusi, bukan hanya menggunakan pengamanan di tingkat aplikasi. Melalui pendekatan tersebut, agen dapat tetap menjalankan tugas kompleks sambil berada di dalam batas kebijakan.
Kesimpulan, Keamanan Infrastruktur Menjadi Fondasi Penting Agentic AI
Perkembangan OpenShell menggambarkan bahwa keamanan AI agent semakin membutuhkan pendekatan di tingkat runtime. Dengan ruang operasi yang dibatasi, kebijakan yang dapat ditinjau, pembatasan koneksi eksternal, serta kontrol aktivitas sistem, TEKNOLOGI ini mencoba menciptakan titik tengah antara kemampuan agent yang luas dan batas keamanan yang tegas.
Pada masa mendatang, pendekatan seperti OpenShell berpotensi menjadi semakin relevan ketika agentic AI diterapkan ke lingkungan produksi yang semakin kompleks. Bagaimana menurut Anda, apakah sistem sandbox khusus AI agent akan menjadi standar baru bagi agentic AI? Sampaikan pendapat Anda mengenai perkembangan TEKNOLOGI ini dan terus pantau inovasi berikutnya untuk memahami arah baru infrastruktur kecerdasan buatan.