Trusted Execution Environment 2026 Jadi Lapisan Keamanan Penting untuk Melindungi Data Saat Sedang Diproses
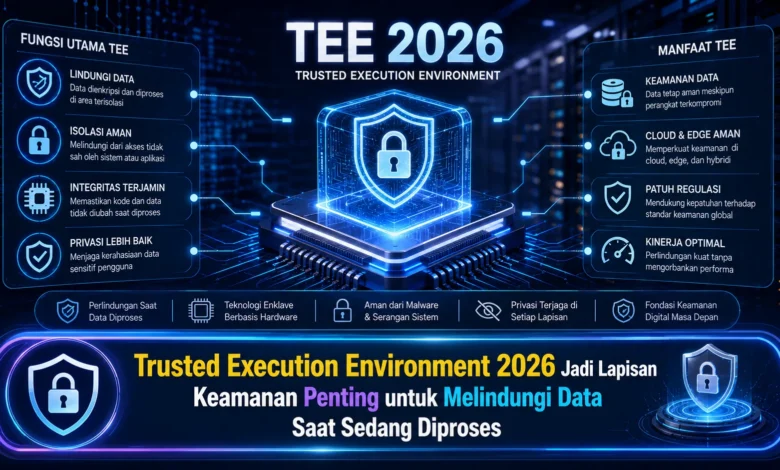
Trusted Execution Environment atau TEE semakin relevan pada 2026 ketika perlindungan data tidak lagi cukup hanya dilakukan saat informasi disimpan maupun dikirim melalui jaringan. Data yang sedang diproses juga membutuhkan perlindungan karena pada tahap inilah informasi sensitif berada dalam kondisi aktif dan dapat menjadi sasaran serangan. Dalam perkembangan TEKNOLOGI keamanan modern, TEE hadir sebagai lingkungan eksekusi terisolasi yang membantu menjaga kode serta data tetap terlindungi ketika sedang digunakan oleh sistem.
Trusted Execution Environment Membawa Lapisan Perlindungan Baru
Lingkungan eksekusi tepercaya merupakan lingkungan eksekusi yang terisolasi terhadap bagian sistem lainnya. Tujuan terpenting ialah menjaga instruksi dan informasi selama sedang diproses. Melalui pemisahan khusus tersebut, sistem mampu memproses aktivitas penting dengan lebih terkontrol.
Konsep tersebut kian penting karena meningkatnya penggunaan infrastruktur cloud, sistem AI, dan platform analitik. Sejumlah layanan berbasis TEKNOLOGI membutuhkan kemampuan untuk menggunakan data penting tanpa mengeksposnya ke lingkungan lain.

TEE Melengkapi Perlindungan Data yang Sudah Tersimpan dan Dikirim
Di dalam sistem keamanan tradisional, materi digital biasanya diproteksi ketika disimpan serta dikirimkan melalui saluran komunikasi. Mekanisme kriptografi mampu menjaga informasi dalam penyimpanan dan informasi yang sedang dikirim. Meski demikian, saat informasi itu perlu diproses, tingkat perlindungannya berpotensi menjadi lebih kompleks.
Trusted Execution Environment berupaya menutup kesenjangan tersebut dengan menciptakan ruang eksekusi yang terisolasi. Materi sensitif mampu diproses melalui lingkungan tersebut sehingga interaksi oleh sistem di luar lingkungan berpotensi dibatasi. Strategi ini berkembang sebagai elemen strategis dalam arsitektur keamanan komputasi modern.
Lingkungan Terisolasi Mengurangi Akses Tidak Diperlukan
Di antara aspek mendasar TEE ialah pemisahan yang memisahkan lingkungan aman dan lingkungan sistem lainnya. Proteksi semacam ini umumnya diperkuat dengan fitur perangkat keras yang dirancang untuk membatasi kemampuan membaca terhadap informasi yang berada pada TEE.
Ketika program memproses fungsi penting, ruang eksekusi tepercaya dapat mendukung mempertahankan confidentiality dan validitas proses tersebut. Dengan kata lain, komponen yang berada di luar TEE tidak otomatis mendapatkan akses langsung terhadap data yang sedang dieksekusi.
Komputasi Rahasia Membuat Perlindungan Data Semakin Menyeluruh
Perkembangan confidential computing membuat TEE semakin menarik bagi infrastruktur digital generasi baru. Pendekatan komputasi terlindungi dirancang guna menjaga data ketika sedang digunakan. Lingkungan eksekusi tepercaya mampu berperan sebagai lapisan pada mendukung model keamanan tersebut.
Model ini bisa bermanfaat dalam perusahaan yang harus mengolah data dengan tingkat kerahasiaan tinggi pada platform cloud. Melalui mekanisme attestation, sistem dapat memperoleh bukti mengenai apakah aplikasi yang ditentukan diproses menggunakan TEE yang diharapkan sebelum kemudian informasi rahasia diberikan.
Penggunaan TEE Berkembang Bersama AI dan Cloud Computing
Kemajuan AI ikut memperbesar permintaan terhadap keamanan informasi selama analisis berlangsung. Model AI sering menggunakan dataset penting guna analisis. Apabila dataset itu mengandung data pribadi, perlindungan ketika data digunakan merupakan aspek yang tidak boleh diabaikan.
TEE bisa diterapkan guna mendukung area eksekusi dengan perlindungan tambahan. Pendekatan tersebut membuka peluang bagi perusahaan dalam mengembangkan komputasi modern sekaligus melemahkan pengamanan terhadap informasi penting.
Verifikasi TEE Menjadi Bagian Penting Sebelum Data Diproses
Attestation dapat menjadi bagian fungsi utama untuk lingkungan Trusted Execution Environment. Melalui metode verifikasi tersebut, aplikasi yang perlu mengirimkan data bisa memvalidasi identitas lingkungan eksekusi sebelum akhirnya aktivitas dilanjutkan.
Proses ini membantu memperkuat kepercayaan di antara penyedia informasi terhadap infrastruktur. Walaupun begitu, mekanisme tersebut juga perlu dipadukan bersama kontrol keamanan lainnya, karena TEE bukan pengganti penuh semua kontrol keamanan.
Implementasi TEE Tetap Memerlukan Strategi Keamanan Menyeluruh
Meskipun TEE memberikan mekanisme keamanan penting, teknologi ini tidak menjadi jawaban untuk seluruh masalah. Tim keamanan masih perlu mempertahankan kontrol kriptografi, pengelolaan akun, pembatasan akses, monitoring, serta pemeliharaan sistem melalui pendekatan yang terstruktur.
Penerapan TEE juga menimbulkan pertimbangan seputar dukungan hardware, efisiensi, dan kompleksitas pengembangan. Dengan demikian, organisasi sebaiknya mengidentifikasi beban kerja yang benar benar memperoleh manfaat dari pemrosesan terlindungi. Perencanaan yang matang bisa memungkinkan TEKNOLOGI ini menawarkan nilai perlindungan sekaligus menghindari beban operasional berlebihan.
Kesimpulan Trusted Execution Environment 2026
Perkembangan Trusted Execution Environment menegaskan pentingnya perlindungan informasi tidak hanya berfokus untuk data at rest atau data yang dikirim, tetapi juga pada informasi sedang digunakan. Berkat TEE, pengguna bisa menambahkan kontrol keamanan untuk proses penting.
Secara keseluruhan, lingkungan eksekusi tepercaya berpotensi berperan sebagai bagian penting pada infrastruktur digital modern, terutama ketika AI terus diadopsi. Integrasi mekanisme isolasi dan manajemen identitas dapat membentuk arsitektur perlindungan yang lebih kuat. Bagaimana menurut Anda, apakah TEE dapat berkembang menjadi komponen utama untuk sistem komputasi masa depan? Sampaikan opini Anda dan pantau kemajuan TEKNOLOGI confidential computing berikutnya.