Post-Quantum Authentication 2026 Jadi Fondasi Baru Keamanan Digital di Era Komputasi Kuantum
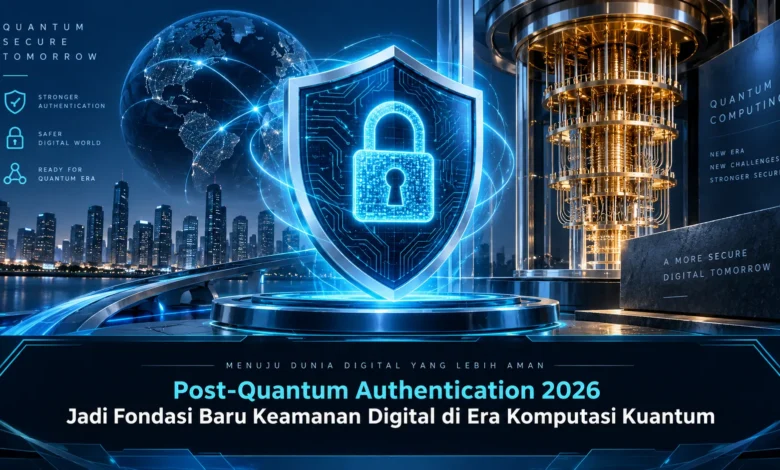
Perkembangan komputasi kuantum mulai mendorong perubahan cara organisasi memandang keamanan digital. Pada 2026, Post-Quantum Authentication semakin relevan karena sistem autentikasi perlu dipersiapkan menghadapi kemungkinan munculnya komputer kuantum yang mampu melemahkan algoritma kriptografi tertentu yang selama ini digunakan. Perubahan ini bukan sekadar mengikuti tren TEKNOLOGI, tetapi menjadi bagian dari strategi jangka panjang untuk menjaga identitas, kredensial, komunikasi, dan akses terhadap data penting agar tetap terlindungi.
Post-Quantum Authentication Membawa Pendekatan Baru pada Keamanan
Post-Quantum Authentication mulai diperhitungkan sebagai fondasi penting dalam menciptakan keamanan digital generasi berikutnya. Sistem autentikasi konvensional pada dasarnya mengandalkan pada kombinasi algoritma kriptografi dan pengelolaan identitas untuk menjaga bahwa hanya identitas yang valid yang dapat menggunakan layanan tertentu. Ketika kemampuan komputasi semakin maju, arsitektur tersebut perlu dievaluasi agar mampu mengantisipasi perubahan risiko pada era komputasi kuantum.
Dalam konteks TEKNOLOGI masa kini, konsep post-quantum tidak berarti bahwa semua infrastruktur yang tersedia langsung menjadi tidak aman. Pendekatan yang lebih tepat adalah memetakan komponen kriptografi yang berpotensi memerlukan pembaruan, kemudian menyusun migrasi secara terstruktur. Dengan cara tersebut, organisasi dapat memperkuat ketahanan autentikasi tanpa mengorbankan pengalaman pengguna dan kelangsungan layanan.
Mengapa Komputasi Kuantum Menjadi Perhatian dalam Kriptografi
Komputer kuantum mengandalkan prinsip mekanika kuantum untuk menyelesaikan jenis perhitungan tertentu dengan mekanisme berbeda dari komputer klasik. Salah satu isu penting dalam keamanan siber adalah potensi komputer kuantum berskala besar untuk memengaruhi keamanan beberapa sistem kriptografi kunci publik yang banyak digunakan dalam infrastruktur digital. Kondisi tersebut memicu pengembang TEKNOLOGI dan organisasi untuk mengembangkan mekanisme yang lebih adaptif menghadapi lingkungan komputasi masa depan.
Risiko tersebut juga berhubungan dengan data yang perlu dijaga kerahasiaannya dalam masa yang lama. Informasi terenkripsi yang direkam sekarang secara teoritis dapat menjadi sasaran untuk dianalisis pada masa mendatang ketika kemampuan komputasi berubah. Karena itu, strategi keamanan tidak cukup berorientasi pada ancaman hari ini, tetapi juga perlu mengantisipasi bagaimana data, identitas, dan kredensial dapat dilindungi selama siklus hidupnya.
Peran Algoritma Tahan Kuantum dalam Verifikasi Identitas
Kriptografi post-quantum dirancang untuk menyediakan mekanisme kriptografi yang dapat diterapkan pada perangkat komputasi klasik sekaligus dirancang untuk menghadapi ancaman dari komputer kuantum. Dalam autentikasi, teknologi tersebut dapat berfungsi pada proses seperti pemeriksaan kredensial kriptografis, pertukaran informasi, serta perlindungan komunikasi antara pengguna dan layanan. Implementasinya tetap membutuhkan evaluasi karena setiap algoritma dapat memiliki profil performa, ukuran kunci, ukuran tanda tangan, dan kebutuhan integrasi yang berbeda.
Penerapan Post-Quantum Authentication karena itu lebih dari sekadar mengganti satu algoritma dengan algoritma lainnya. Organisasi perlu mengevaluasi bagaimana identitas pengguna dikelola, bagaimana kredensial disimpan, serta bagaimana proses autentikasi diterapkan dari perangkat pengguna hingga server. Pendekatan komprehensif membuat pembaruan TEKNOLOGI keamanan dapat diadopsi tanpa menciptakan risiko tambahan akibat konfigurasi atau integrasi yang kurang tepat.
Fleksibilitas Kriptografi Mempermudah Migrasi Keamanan
Salah satu konsep penting dalam persiapan menuju keamanan pasca-kuantum adalah crypto agility, yaitu kemampuan sistem untuk memperbarui algoritma dan parameter kriptografi tanpa harus merombak total seluruh infrastruktur. Arsitektur yang modular memungkinkan tim keamanan melakukan penyesuaian ketika standar, algoritma, atau rekomendasi keamanan berkembang. Hal ini menjadi relevan karena transisi post-quantum merupakan proses bertahap, bukan perubahan yang selesai dalam satu pembaruan.
Organisasi dapat menjalankan persiapan dengan membuat daftar penggunaan kriptografi di seluruh sistem. Sertifikat, API, protokol komunikasi, layanan identitas, perangkat jaringan, aplikasi internal, hingga layanan cloud perlu diperiksa untuk mengetahui ketergantungan terhadap algoritma tertentu. Setelah itu, tim TEKNOLOGI dapat menyusun prioritas migrasi berdasarkan kebutuhan keamanan, usia sistem, dan lamanya informasi harus dipertahankan secara aman.
Kombinasi Kriptografi Mendukung Masa Transisi Keamanan
Pada masa transisi, pendekatan hybrid dapat digunakan untuk menggabungkan mekanisme kriptografi yang telah teruji dengan algoritma post-quantum pada konteks yang sesuai. Tujuannya adalah menjaga kompatibilitas sambil secara bertahap mengembangkan kesiapan menghadapi ancaman baru. Namun, implementasi hybrid harus dikonfigurasi secara hati-hati karena tambahan mekanisme juga dapat menambah kompleksitas operasional, penggunaan sumber daya, dan kebutuhan pemeliharaan.
Pengujian bertahap menjadi bagian penting sebelum perubahan diterapkan pada lingkungan produksi. Tim dapat mengukur waktu autentikasi, konsumsi sumber daya, kompatibilitas perangkat, ukuran data yang dipertukarkan, serta keandalan sistem. Hasil pengujian tersebut dapat dimanfaatkan untuk menentukan apakah mekanisme baru telah sesuai dengan kebutuhan organisasi. Dengan proses tersebut, transformasi keamanan tidak hanya mengejar tren TEKNOLOGI, tetapi juga mempertimbangkan efisiensi operasional secara nyata.
Arah Baru Perlindungan Identitas di Era Komputasi Kuantum
Identitas digital semakin sentral ketika layanan publik, perbankan, perusahaan, pendidikan, kesehatan, dan berbagai platform digital beralih menuju ekosistem yang semakin terhubung. Post-Quantum Authentication dapat menjadi salah satu komponen untuk membantu memastikan bahwa proses verifikasi identitas tetap terlindungi ketika kemampuan komputasi mengalami perkembangan baru. Namun, keamanan autentikasi tetap perlu diintegrasikan dengan pengelolaan kredensial, keamanan perangkat, kontrol akses, pemantauan aktivitas, dan prosedur pemulihan yang baik.
Bagi organisasi, persiapan sejak dini dapat membuka ruang lebih luas untuk melakukan migrasi secara terkendali. Daripada menunggu perubahan menjadi sangat diperlukan, tim dapat mulai mempelajari standar post-quantum, memperbarui inventaris kriptografi, dan membangun arsitektur yang lebih fleksibel. Pendekatan tersebut membuat investasi TEKNOLOGI tidak hanya berorientasi pada kebutuhan saat ini, tetapi juga membantu memperkuat ketahanan keamanan untuk masa depan.
Kesimpulan Post-Quantum Authentication 2026
Post-Quantum Authentication 2026 menggambarkan bahwa keamanan digital perlu beradaptasi seiring kemajuan komputasi kuantum. Kriptografi post-quantum, crypto agility, inventarisasi aset kriptografi, pengujian performa, dan strategi migrasi yang terencana dapat menjadi bagian penting dalam mengembangkan sistem autentikasi yang lebih siap menghadapi perubahan. Fokusnya bukan sekadar memperbarui algoritma, tetapi menciptakan arsitektur keamanan yang mampu menyesuaikan diri ketika standar dan ancaman digital terus berubah.
Perjalanan menuju era post-quantum masih akan berlanjut, sehingga organisasi dan praktisi TEKNOLOGI perlu memahami perkembangan standar serta menguji penerapannya sesuai kebutuhan masing-masing sistem. Pembaca juga dapat mempelajari perkembangan Post-Quantum Authentication dan berbagi pandangan mengenai kesiapan keamanan digital menghadapi era komputasi kuantum. Dengan pemahaman yang terus berkembang, transformasi keamanan dapat dilakukan secara lebih bertanggung jawab.