Cara Mengamankan AI Agent Permissions agar Akses Data dan Tool Tidak Terlalu Luas
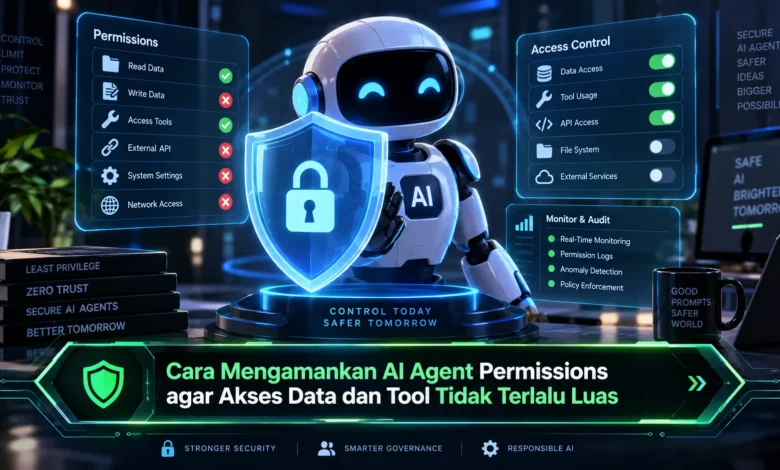
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Gunakan Hak Akses Minimum untuk Setiap AI Agent
Cara dasar untuk membatasi AI agent adalah memberikan permission berdasarkan prinsip least privilege. Pendekatan tersebut membuat agent memiliki izin secukupnya sesuai fungsi yang harus dijalankan. Jika sebuah sistem hanya perlu mengambil data, maka akses modifikasi seharusnya tetap dinonaktifkan.
Strategi tersebut membantu mengurangi risiko ketika agent menghasilkan tindakan yang tidak diharapkan. Ketika sebuah agent mengalami kesalahan instruksi, kemampuannya tetap dibatasi oleh permission yang sudah ditentukan. Pada sistem TEKNOLOGI berbasis AI, least privilege menjadi salah satu fondasi keamanan yang penting.
Pisahkan Permission Berdasarkan Fungsi Agent
Setiap AI agent sebaiknya memiliki role yang jelas. Agent yang hanya membuat rangkuman tidak seharusnya menerima akses setara dengan agent yang mengubah database. Dengan pengelompokan izin berdasarkan kebutuhan, pengelola sistem dapat mengurangi permission yang tidak diperlukan.
Pendekatan berbasis role juga mempermudah pengelolaan dalam skala besar. Misalnya, agent dengan role reader cukup memperoleh read permission, sedangkan agent editor dapat diberikan akses modifikasi pada resource yang telah ditentukan. Pemisahan tersebut membuat struktur akses lebih mudah diaudit dan mencegah pengumpulan hak akses berlebihan pada satu agent.
Batasi Akses Data Berdasarkan Konteks
Tidak cukup hanya mengatur read dan write permission, administrator sebaiknya membatasi resource yang tersedia bagi setiap agent. Sebagian besar agent tidak perlu membaca semua informasi organisasi. Karena itu, akses data perlu dibatasi berdasarkan kebutuhan.
Dalam penerapan praktis, AI customer service dapat diberikan akses hanya terhadap informasi yang diperlukan untuk menjawab pertanyaan. Data internal yang tidak diperlukan sebaiknya tidak diberikan. Strategi data scope seperti ini membantu meminimalkan data yang dapat dijangkau agent sekaligus menjaga fungsi AI tetap berjalan dengan baik.
Batasi Pemanggilan Tool Berdasarkan Kebutuhan
Sistem agentic AI dapat terhubung dengan banyak alat eksternal. Tool tersebut dapat berupa API, database, sistem pencarian, layanan email, atau aplikasi internal. Semakin banyak tool yang tersedia bagi agent, maka risiko tindakan yang tidak diperlukan juga meningkat.
Untuk mengurangi risiko tersebut, tool yang dapat dipanggil sebaiknya ditentukan secara eksplisit. AI yang bertugas merangkum dokumen tidak membutuhkan fungsi administrasi server. Kontrol terhadap tool access menjadi komponen penting dalam arsitektur TEKNOLOGI AI yang aman.
Berikan Akses Berjangka untuk Tugas Tertentu
Permission tidak selalu harus diberikan secara permanen. Untuk tindakan yang dapat menimbulkan perubahan besar, permission sementara dapat menjadi pilihan yang lebih aman. Setelah tugas selesai, akses tambahan dapat langsung dinonaktifkan.
Pendekatan ini sangat berguna untuk tindakan administratif, seperti melakukan perubahan sistem, menggunakan API administratif, atau menjalankan operasi khusus. Melalui akses yang dibatasi berdasarkan durasi, risiko credential atau akses yang terlupakan dapat dikurangi. Strategi ini membuat sistem TEKNOLOGI lebih mudah dikontrol.
Logging Membantu Mengawasi Permission AI
Kontrol permission akan lebih efektif jika didukung observability. Aktivitas agent pada resource sensitif perlu dimasukkan ke dalam log. Informasi seperti agent yang menjalankan tindakan, objek yang digunakan, waktu, serta respons sistem dapat memberikan gambaran yang lebih jelas mengenai aktivitas AI.
Logging juga memungkinkan tim mendeteksi pola penggunaan permission yang tidak normal. Apabila sebuah agent tiba tiba mengakses resource yang jarang digunakan, sistem dapat memberikan notifikasi kepada administrator. Pemantauan secara berkelanjutan membuat keamanan tetap dapat dievaluasi setelah sistem berjalan.
Lakukan Evaluasi Permission Secara Berkala
Hak akses yang dibutuhkan sekarang dapat menjadi tidak relevan setelah fungsi agent berubah. Karena itu, evaluasi izin harus menjadi bagian dari pemeliharaan sistem. Hak akses yang tidak lagi relevan sebaiknya dihapus agar privilege tidak terus menumpuk.
Tim juga sebaiknya mengevaluasi hubungan antara agent, tool, dan data yang digunakan. Ketika suatu permission tidak pernah digunakan dalam periode tertentu, hak tersebut sebaiknya dipertimbangkan untuk dinonaktifkan. Review rutin seperti ini membantu menghindari penumpukan permission dari waktu ke waktu dan membuat lingkungan agentic lebih mudah dikendalikan.
Rangkuman Akhir
Menjaga hak akses AI agent tetap aman memerlukan strategi yang mencakup kontrol, monitoring, dan peninjauan rutin. Dengan menggunakan permission minimum, segmentasi peran, pengendalian resource, kontrol tool, akses sementara, serta logging, organisasi dapat menjaga agent tetap bekerja hanya dalam ruang lingkup yang diperlukan. Dalam perkembangan TEKNOLOGI berbasis AI, kontrol hak akses perlu menjadi perhatian sejak awal pengembangan. Anda dapat ikut berdiskusi mengenai cara terbaik membatasi akses AI agar praktik pengembangan AI yang aman semakin banyak diterapkan.