Secure Autonomous Agent Runtime Jadi Fondasi Baru AI 2026, Agen Otonom Kini Berjalan dalam Lingkungan Lebih Terkontrol
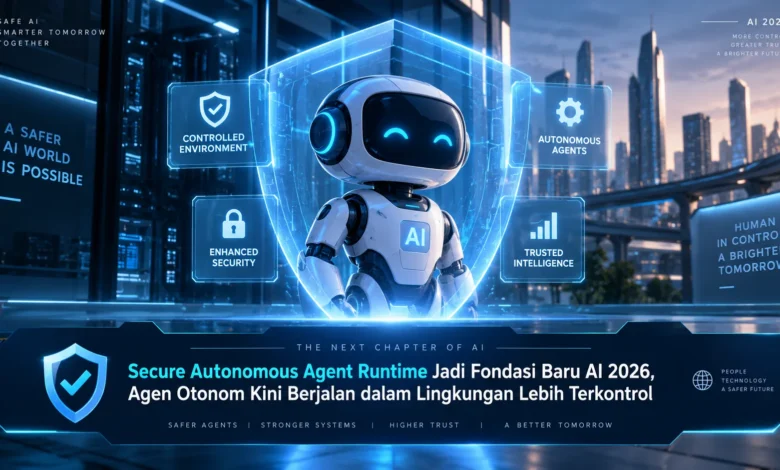
Perkembangan kecerdasan buatan pada 2026 semakin mengarah pada agen otonom yang mampu menjalankan tugas, menggunakan berbagai alat digital, memproses data, dan mengambil tindakan dengan intervensi manusia yang semakin sedikit. Kemampuan tersebut membuka banyak peluang baru, tetapi sekaligus membuat aspek keamanan menjadi semakin penting. Secure Autonomous Agent Runtime hadir sebagai pendekatan untuk menyediakan lingkungan eksekusi yang lebih terkontrol sehingga agen AI dapat bekerja sesuai izin, batas akses, serta kebijakan yang telah ditentukan. Perkembangan ini menjadi bagian menarik dari evolusi TEKNOLOGI karena fokus inovasi AI kini tidak hanya terletak pada kecerdasan model, tetapi juga pada bagaimana agen tersebut beroperasi secara aman dan dapat diawasi.
Lingkungan Runtime Aman Memperkuat Sistem Agen Otonom
Lingkungan eksekusi agen yang terkontrol dikembangkan untuk memberikan ruang kerja digital yang lebih terproteksi ketika agen kecerdasan buatan mengeksekusi instruksi. Konsep tersebut semakin dibutuhkan karena agen AI generasi baru dapat terhubung dengan berbagai layanan, mengakses informasi, serta memanggil alat eksternal untuk menuntaskan pekerjaan yang diberikan pengguna.
Dalam perkembangan TEKNOLOGI AI, lingkungan eksekusi terkontrol tidak hanya berperan sebagai ruang eksekusi program. Lingkungan ini juga dapat mengendalikan sumber daya, mengelola izin, dan memantau perilaku sehingga berbagai aktivitas dapat berjalan sesuai kebijakan yang ditentukan sebelumnya.
Sandbox dan Permission Memperkuat Keamanan Agen
Salah satu prinsip utama dalam runtime agen otonom yang aman adalah isolasi. Agen AI idealnya tidak memperoleh kebebasan akses penuh terhadap sistem operasi. Sebaliknya, agen dapat ditempatkan dalam ruang eksekusi terbatas dengan hak akses minimum berdasarkan tugas yang sedang dilakukan.
Strategi isolasi tersebut membantu mengurangi risiko operasi yang tidak sesuai ketika agen menangani tugas bertingkat. Ketika sistem agen hanya membutuhkan koneksi terhadap folder tertentu, misalnya, lingkungan eksekusi bisa membatasi akses hanya pada bagian yang diizinkan. Pendekatan tersebut membuat keamanan lebih terukur dibandingkan memberikan privilege berlebihan.
Hak Akses Minimum Mengurangi Risiko Operasional
Implementasi aturan hak akses dapat menentukan secara jelas apa yang boleh dilakukan agen. Sebuah agen, misalnya, dapat mendapatkan hak untuk membaca dokumen tertentu, tetapi tidak diperbolehkan untuk memodifikasi sumber daya sensitif tanpa otorisasi khusus. Pemisahan hak tersebut dapat memudahkan pengelola sistem menerapkan prinsip least privilege pada platform berbasis agen.
Kontrol izin juga memiliki nilai semakin besar ketika satu agen menggunakan banyak tool. Setiap layanan dapat memiliki tingkat risiko berbeda, sehingga sistem keamanan yang matang perlu menentukan kapan sebuah tool dapat digunakan, data apa yang boleh dikirim, serta tindakan mana yang membutuhkan konfirmasi.
Observability Membantu Memahami Perilaku Agen AI
Selain pembatasan akses, Secure Autonomous Agent Runtime idealnya dilengkapi fitur pemantauan yang terstruktur. Operasi yang relevan dapat direkam dalam rekaman operasional agar tim keamanan dapat mengevaluasi bagaimana sistem menjalankan tugas selama alur kerja berjalan.
Data observability ini dapat mencakup tool yang digunakan, aktivitas permission, keluaran proses, dan anomali yang terdeteksi. Melalui pemantauan yang terstruktur, pengelola sistem dapat lebih cepat mengidentifikasi pola operasi yang tidak diharapkan serta melakukan evaluasi ketika muncul gangguan.
Kontrol Manusia Melengkapi Otonomi Agen AI
Walaupun agen AI semakin mandiri, pengawasan pengguna tetap relevan untuk tindakan berisiko tinggi. Sistem eksekusi dapat dibangun agar tindakan khusus berhenti sementara sampai pengguna memberikan persetujuan. Pendekatan tersebut memperkuat tata kelola tanpa menghilangkan seluruh manfaat otomatisasi.
Pada implementasinya, level kontrol manusia dapat disesuaikan berdasarkan sensitivitas operasi. Pekerjaan rutin berisiko rendah dapat dieksekusi langsung, sedangkan perubahan konfigurasi penting dapat membutuhkan persetujuan. Strategi pengawasan semacam ini mendukung keseimbangan antara efisiensi serta kontrol.
Agen Otonom Membutuhkan Fondasi Eksekusi yang Terpercaya
Pertumbuhan teknologi agentic AI menciptakan kebutuhan baru dalam arsitektur sistem kecerdasan buatan. Kemampuan penalaran yang semakin kuat bukan satu satunya kebutuhan apabila runtime yang digunakan tidak menyediakan pembatasan yang tepat. Karena itu, runtime yang aman dapat berkembang menjadi fondasi utama dalam ekosistem TEKNOLOGI AI.
Untuk organisasi maupun developer, arsitektur tersebut juga menawarkan jalan untuk mengembangkan otomatisasi yang lebih terpercaya. Platform otonom dapat menyelesaikan rangkaian tugas yang lebih beragam sambil tetap mengikuti batas keamanan. Integrasi kemampuan mandiri, kontrol akses, serta pemantauan dapat berkembang sebagai fondasi utama bagi generasi agen AI berikutnya.
Rangkuman Akhir
Secure Autonomous Agent Runtime menunjukkan bahwa arah evolusi agen AI tidak hanya berfokus pada kecanggihan algoritma, tetapi juga pada cara sistem tersebut dijalankan dengan aman. Pembatasan ruang kerja, hak akses minimum, observability yang baik, dan validasi pengguna pada aktivitas berisiko dapat membentuk fondasi bagi agen otonom yang lebih terpercaya. Dalam perkembangan TEKNOLOGI berikutnya, pembaca dapat mengamati perkembangan arsitektur agentic AI untuk memahami perubahan besar berikutnya.