Post-Quantum Authentication 2026 Jadi Fondasi Baru Keamanan Digital di Era Komputasi Kuantum
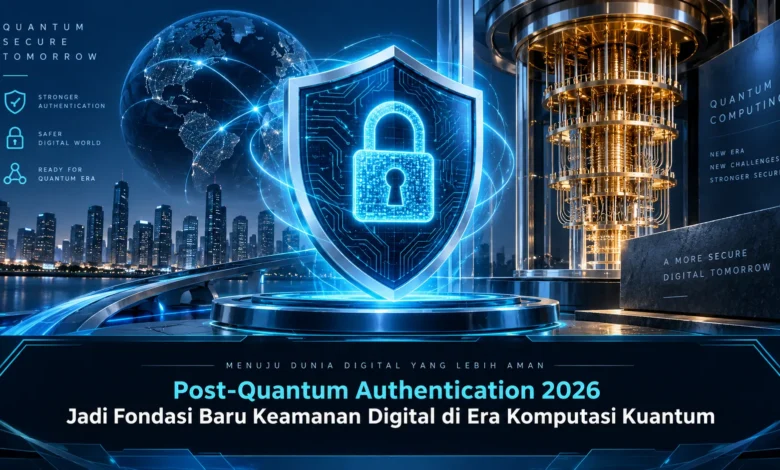
Perkembangan komputasi kuantum mulai mendorong perubahan cara organisasi memandang keamanan digital. Pada 2026, Post-Quantum Authentication semakin relevan karena sistem autentikasi perlu dipersiapkan menghadapi kemungkinan munculnya komputer kuantum yang mampu melemahkan algoritma kriptografi tertentu yang selama ini digunakan. Perubahan ini bukan sekadar mengikuti tren TEKNOLOGI, tetapi menjadi bagian dari strategi jangka panjang untuk menjaga identitas, kredensial, komunikasi, dan akses terhadap data penting agar tetap terlindungi.
Era Komputasi Kuantum Mendorong Evolusi Sistem Autentikasi
Post-Quantum Authentication mulai dipandang sebagai strategi penting dalam membangun keamanan digital generasi berikutnya. Sistem autentikasi konvensional pada dasarnya bertumpu pada kombinasi teknik enkripsi dan kontrol akses untuk memastikan bahwa hanya pihak berwenang yang dapat mengakses layanan tertentu. Ketika kemampuan komputasi semakin maju, arsitektur tersebut perlu dipersiapkan agar mampu menghadapi perubahan risiko pada era komputasi kuantum.
Dalam konteks TEKNOLOGI modern, konsep post-quantum tidak berarti bahwa setiap mekanisme keamanan saat ini langsung menjadi tidak relevan. Pendekatan yang lebih realistis adalah memetakan komponen kriptografi yang berpotensi terdampak, kemudian menyusun migrasi secara terukur. Dengan cara tersebut, organisasi dapat mengembangkan ketahanan autentikasi tanpa mengorbankan pengalaman pengguna dan stabilitas platform.
Mengapa Komputasi Kuantum Menjadi Perhatian dalam Kriptografi
Komputer kuantum mengandalkan prinsip mekanika kuantum untuk menyelesaikan jenis perhitungan tertentu dengan cara yang tidak sama dari komputer klasik. Salah satu perhatian utama dalam keamanan siber adalah potensi komputer kuantum berskala besar untuk melemahkan beberapa sistem kriptografi kunci publik yang banyak digunakan dalam infrastruktur digital. Kondisi tersebut memicu pengembang TEKNOLOGI dan organisasi untuk mengembangkan mekanisme yang lebih tahan menghadapi lingkungan komputasi masa depan.
Risiko tersebut juga berkoneksi dengan data yang perlu dilindungi dalam jangka waktu panjang. Informasi terenkripsi yang direkam sekarang secara teoritis dapat menjadi objek untuk dianalisis pada masa mendatang ketika kemampuan komputasi berkembang. Karena itu, strategi keamanan tidak seharusnya hanya berorientasi pada ancaman hari ini, tetapi juga perlu mengantisipasi bagaimana data, identitas, dan kredensial dapat diamankan selama siklus hidupnya.
Peran Algoritma Tahan Kuantum dalam Verifikasi Identitas
Kriptografi post-quantum disusun untuk menyediakan mekanisme kriptografi yang dapat dijalankan pada perangkat komputasi klasik sekaligus dipersiapkan untuk menghadapi ancaman dari komputer kuantum. Dalam autentikasi, teknologi tersebut dapat digunakan pada proses seperti pemeriksaan kredensial kriptografis, pertukaran informasi, serta penjagaan komunikasi antara pengguna dan layanan. Implementasinya tetap membutuhkan validasi karena setiap algoritma dapat memiliki kebutuhan performa, ukuran kunci, ukuran tanda tangan, dan kebutuhan integrasi yang tidak sama.
Penerapan Post-Quantum Authentication karena itu bukan sekadar mengganti satu algoritma dengan algoritma lainnya. Organisasi perlu memetakan bagaimana identitas pengguna dikelola, bagaimana kredensial diamankan, serta bagaimana proses autentikasi berjalan dari perangkat pengguna hingga server. Pendekatan menyeluruh membuat pembaruan TEKNOLOGI keamanan dapat dijalankan tanpa menciptakan risiko tambahan akibat konfigurasi atau integrasi yang tidak matang.
Fleksibilitas Kriptografi Mempermudah Migrasi Keamanan
Salah satu prinsip utama dalam persiapan menuju keamanan pasca-kuantum adalah crypto agility, yaitu kemampuan sistem untuk menyesuaikan algoritma dan parameter kriptografi tanpa harus mengubah secara menyeluruh seluruh infrastruktur. Arsitektur yang adaptif memungkinkan tim keamanan melakukan penyesuaian ketika standar, algoritma, atau rekomendasi keamanan berubah. Hal ini menjadi penting karena transisi post-quantum merupakan proses jangka panjang, bukan perubahan yang selesai dalam sekali penerapan.
Organisasi dapat mengawali persiapan dengan membuat pemetaan penggunaan kriptografi di seluruh sistem. Sertifikat, API, protokol komunikasi, layanan identitas, perangkat jaringan, aplikasi internal, hingga layanan cloud perlu dievaluasi untuk mengetahui ketergantungan terhadap algoritma tertentu. Setelah itu, tim TEKNOLOGI dapat merancang prioritas migrasi berdasarkan sensitivitas data, usia sistem, dan lamanya informasi harus disimpan secara aman.
Model Hybrid Menjadi Jembatan Menuju Autentikasi Pasca-Kuantum
Pada masa transisi, pendekatan hybrid dapat diterapkan untuk menggabungkan mekanisme kriptografi yang telah teruji dengan algoritma post-quantum pada konteks yang sesuai. Tujuannya adalah mendukung kompatibilitas sambil secara bertahap memperkuat kesiapan menghadapi ancaman baru. Namun, implementasi hybrid harus diuji secara hati-hati karena tambahan mekanisme juga dapat meningkatkan kompleksitas operasional, penggunaan sumber daya, dan kebutuhan pemeliharaan.
Pengujian bertahap menjadi bagian penting sebelum perubahan diterapkan pada lingkungan produksi. Tim dapat menilai waktu autentikasi, konsumsi sumber daya, kompatibilitas perangkat, ukuran data yang dipertukarkan, serta stabilitas sistem. Hasil pengujian tersebut dapat digunakan untuk menentukan apakah mekanisme baru telah sesuai dengan kebutuhan organisasi. Dengan proses tersebut, transformasi keamanan tidak hanya mengadopsi tren TEKNOLOGI, tetapi juga mempertimbangkan keandalan operasional secara nyata.
Autentikasi Tahan Kuantum Membentuk Ekosistem Digital Masa Depan
Identitas digital semakin sentral ketika layanan publik, perbankan, perusahaan, pendidikan, kesehatan, dan berbagai platform digital berkembang menuju ekosistem yang semakin terhubung. Post-Quantum Authentication dapat menjadi salah satu lapisan untuk membantu memastikan bahwa proses verifikasi identitas tetap kuat ketika kemampuan komputasi mengalami kemajuan signifikan. Namun, keamanan autentikasi tetap perlu dikombinasikan dengan pengelolaan kredensial, keamanan perangkat, kontrol akses, pemantauan aktivitas, dan prosedur pemulihan yang terencana.
Bagi organisasi, persiapan sejak dini dapat membuka ruang lebih luas untuk melakukan migrasi secara terkendali. Daripada menunggu perubahan menjadi sangat diperlukan, tim dapat mulai mempelajari standar post-quantum, memperbarui inventaris kriptografi, dan membangun arsitektur yang mudah disesuaikan. Pendekatan tersebut membuat investasi TEKNOLOGI tidak hanya diarahkan pada kebutuhan saat ini, tetapi juga membantu memperkuat ketahanan keamanan untuk masa depan.
Kesimpulan Post-Quantum Authentication 2026
Post-Quantum Authentication 2026 mencerminkan bahwa keamanan digital perlu beradaptasi seiring kemajuan komputasi kuantum. Kriptografi post-quantum, crypto agility, inventarisasi aset kriptografi, pengujian performa, dan strategi migrasi yang terukur dapat menjadi bagian penting dalam mempersiapkan sistem autentikasi yang lebih siap menghadapi perubahan. Fokusnya bukan sekadar mengganti algoritma, tetapi menciptakan arsitektur keamanan yang mampu beradaptasi ketika standar dan ancaman digital terus berubah.
Perjalanan menuju era post-quantum masih akan berlanjut, sehingga organisasi dan praktisi TEKNOLOGI perlu memantau perkembangan standar serta menguji penerapannya sesuai kebutuhan masing-masing sistem. Pembaca juga dapat mengikuti perkembangan Post-Quantum Authentication dan berbagi pengalaman mengenai kesiapan keamanan digital menghadapi era komputasi kuantum. Dengan diskusi yang aktif, transformasi keamanan dapat dilakukan secara lebih bertanggung jawab.