OpenShell Secure Runtime Hadirkan Lapisan Keamanan Baru untuk Menjalankan Aplikasi Modern
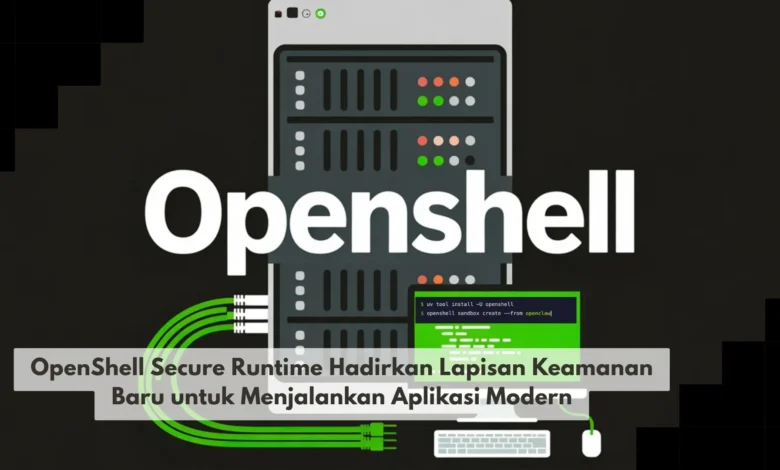
OpenShell Secure Runtime hadir sebagai konsep lingkungan eksekusi yang menempatkan keamanan sebagai bagian penting ketika aplikasi modern dijalankan. Di tengah perkembangan TEKNO yang membuat aplikasi semakin terhubung dengan layanan cloud, API, sistem otomatisasi, dan berbagai sumber data, pengendalian terhadap proses aplikasi menjadi semakin dibutuhkan. Pendekatan secure runtime berupaya memberikan ruang eksekusi yang lebih terkontrol sehingga aplikasi dapat menjalankan tugasnya tanpa memperoleh akses yang lebih luas daripada yang benar benar diperlukan.
OpenShell Secure Runtime Membawa Pendekatan Keamanan yang Lebih Terintegrasi
OpenShell Secure Runtime menawarkan cara menjalankan aplikasi dengan batas keamanan yang lebih jelas. Fokus pendekatan ini adalah memberikan kontrol terhadap akses aplikasi ke berbagai sumber daya, sehingga aplikasi dapat diberikan hak akses sesuai fungsi yang benar benar dibutuhkan. Pendekatan seperti ini penting karena aplikasi modern sering berkomunikasi dengan file, jaringan, layanan eksternal, dan berbagai komponen lain.
Dunia TEKNO modern mendorong developer mempertimbangkan keamanan sejak awal proses pengembangan. Lingkungan runtime dapat menjadi salah satu lapisan tambahan untuk membantu mengendalikan perilaku aplikasi ketika kode dijalankan. Jika sebuah proses tidak memerlukan izin terhadap sumber daya tertentu, sistem dapat menerapkan pembatasan berdasarkan kebutuhan. Prinsip ini membantu mengurangi ruang akses yang tersedia apabila suatu proses mengalami kesalahan atau perilaku yang tidak diharapkan.

Pemisahan Lingkungan Eksekusi Membantu Menjaga Keamanan Sistem
Pemisahan proses merupakan bagian penting dari pendekatan secure runtime. Proses dapat dijalankan pada lingkungan yang memiliki pembatasan sesuai kebijakan. Dengan kontrol lingkungan tersebut, aplikasi dapat dicegah memperoleh akses di luar kebutuhan operasionalnya.
Pemisahan lingkungan menjadi relevan ketika sebuah sistem menggunakan banyak komponen software. Software masa kini sering bergantung pada pustaka, modul, plugin, dan layanan eksternal. Bertambahnya komponen membuat developer perlu memahami lebih banyak jalur interaksi. Dengan penerapan batas eksekusi yang sesuai, risiko dari satu komponen dapat lebih mudah dibatasi agar tidak memengaruhi keseluruhan lingkungan.
Kontrol Hak Akses Membantu Menjalankan Prinsip Least Privilege
Prinsip least privilege menjadi salah satu dasar penting dalam pengamanan aplikasi modern. Sebuah proses idealnya hanya memperoleh izin yang diperlukan untuk menyelesaikan tugasnya. Jika aplikasi hanya membutuhkan akses pada direktori tertentu, maka akses terhadap bagian lain dapat dibatasi.
Pengaturan akses yang terstruktur dapat membuat pengembang lebih mudah mengevaluasi kebutuhan setiap komponen. Daripada memberikan hak akses luas demi kemudahan konfigurasi, tim dapat membatasi akses sesuai konteks penggunaan. Cara tersebut memperlihatkan bagaimana TEKNO keamanan bergerak menuju kontrol yang semakin terperinci, sehingga keamanan dapat dibangun melalui beberapa lapisan yang saling melengkapi.
Secure Runtime Dapat Membantu Mengatur Interaksi dengan Jaringan
Koneksi jaringan telah menjadi bagian penting dari sebagian besar aplikasi masa kini. Aplikasi dapat berkomunikasi dengan API, database, penyimpanan cloud, layanan autentikasi, maupun sistem internal. Namun, akses jaringan yang terlalu luas dapat meningkatkan jumlah jalur komunikasi yang perlu diamankan.
Secure runtime dapat menggunakan kebijakan untuk membantu menentukan komunikasi yang diperbolehkan. Sebuah workload dapat diarahkan agar hanya berkomunikasi dengan layanan yang memang dibutuhkan. Jika aplikasi tidak membutuhkan koneksi menuju layanan tertentu, koneksi dapat dibatasi berdasarkan aturan keamanan. Pendekatan ini membantu membuat pola komunikasi menjadi lebih mudah dipahami dan dipantau.
Aktivitas Aplikasi Perlu Dipantau Selama Proses Eksekusi
Pengendalian akses sebaiknya dilengkapi dengan kemampuan untuk memahami perilaku aplikasi. Developer dan administrator perlu mengetahui bagaimana aplikasi menggunakan sumber daya selama berjalan. Dengan monitoring yang memadai, perubahan perilaku aplikasi dapat lebih cepat dikenali.
Data observabilitas juga dapat digunakan untuk memperbaiki konfigurasi keamanan. Jika sebuah aplikasi terus mencoba mengakses sumber daya yang sebenarnya tidak diperlukan, administrator dapat meninjau kembali aplikasi serta aturan yang digunakan. Cara kerja seperti ini mendukung pengelolaan keamanan secara berkesinambungan, bukan sebuah kebijakan statis yang tidak mengikuti perubahan aplikasi.
Aplikasi Modern Membutuhkan Lingkungan Eksekusi yang Semakin Terkontrol
Perkembangan layanan cloud serta aplikasi kecerdasan buatan meningkatkan kebutuhan akan runtime yang memiliki batas keamanan jelas. Workload masa kini dapat memiliki kemampuan untuk membaca data, memanggil layanan, dan melakukan berbagai tindakan secara otomatis. Seiring bertambahnya kemampuan aplikasi, pengaturan izin dan sumber daya menjadi semakin penting.
Lingkungan secure runtime dapat menjadi salah satu komponen dalam arsitektur keamanan berlapis. Autentikasi, enkripsi, pengelolaan identitas, keamanan jaringan, perlindungan data, dan runtime dapat bekerja secara bersamaan. Satu mekanisme keamanan saja tidak cukup untuk menghadapi semua jenis masalah. Karena itu, strategi TEKNO keamanan dapat memanfaatkan sejumlah mekanisme yang bekerja bersama.
Penerapan OpenShell Secure Runtime Membutuhkan Konfigurasi yang Tepat
Menambahkan lapisan keamanan baru juga dapat membawa tantangan dalam pengelolaan aplikasi. Aturan yang terlalu longgar dapat mengurangi manfaat pembatasan. Sebaliknya, pembatasan berlebihan dapat menyebabkan aplikasi kesulitan menjalankan tugas normal. Karena itu, konfigurasi harus disesuaikan dengan risiko sekaligus kebutuhan workload.
Pengembang perlu memastikan kontrol keamanan tidak memberikan beban yang tidak diperlukan. Proses pengawasan, pembatasan, pencatatan aktivitas, dan penerapan aturan memiliki biaya komputasi tertentu. Arsitektur yang tepat perlu menyeimbangkan perlindungan dengan performa. Hal tersebut membuat pengujian menjadi bagian penting sebelum secure runtime diterapkan secara luas.
Kesimpulan OpenShell Secure Runtime Membawa Pendekatan Keamanan Baru
OpenShell Secure Runtime menunjukkan pendekatan yang menempatkan kontrol keamanan langsung pada lingkungan tempat aplikasi berjalan. Melalui isolasi, pembatasan izin, pengendalian jaringan, serta observabilitas, sistem dapat memberikan batas yang lebih jelas terhadap perilaku aplikasi. Kebutuhan tersebut meningkat ketika aplikasi modern semakin kompleks dan terintegrasi.
Untuk dunia TEKNO modern, perlindungan pada tahap runtime menjadi bagian menarik dari evolusi keamanan software. Secure runtime tetap perlu didukung oleh autentikasi, enkripsi, keamanan jaringan, pembaruan, dan praktik pengembangan yang baik. Dengan penerapan yang tepat, pendekatan runtime aman dapat membantu developer menjalankan aplikasi secara lebih terkontrol tanpa menghilangkan fleksibilitas yang dibutuhkan. Bagikan pandangan Anda mengenai perkembangan secure runtime dan terus ikuti informasi TEKNO untuk memahami arah baru keamanan aplikasi modern.