Microsoft Execution Containers Dirancang untuk Membatasi Akses Agen AI di Windows
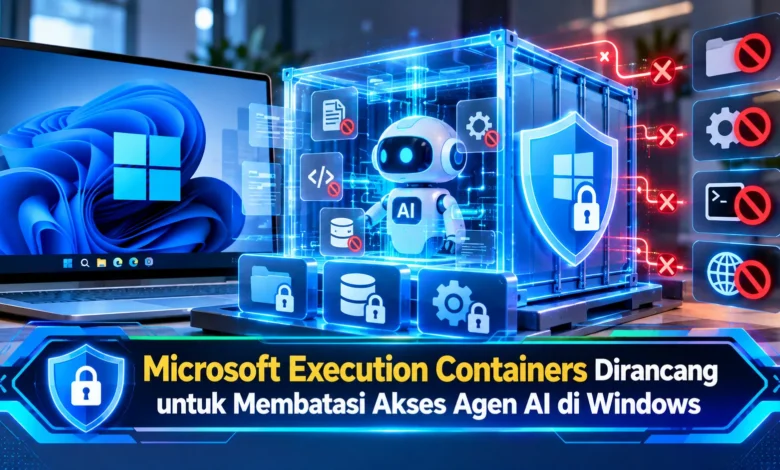
Microsoft memperkenalkan Microsoft Execution Containers atau MXC sebagai teknologi keamanan yang dirancang untuk membatasi akses agen kecerdasan buatan ketika menjalankan tugas di lingkungan Windows. Inovasi ini menjadi bagian penting dari perkembangan sistem operasi yang semakin terintegrasi dengan AI, terutama ketika agen digital mampu membuka file, menjalankan perintah, dan berinteraksi dengan berbagai aplikasi. Melalui pendekatan isolasi berbasis kebijakan, MXC membantu memastikan agen AI hanya menggunakan sumber daya yang memang diperlukan. Kehadirannya menawarkan solusi terhadap tantangan keamanan otomatisasi modern, sekaligus membuka peluang bagi pengembang dan perusahaan untuk memanfaatkan kecerdasan buatan tanpa memberikan akses berlebihan terhadap sistem komputer.
Microsoft MXC Membawa Pendekatan Baru untuk Melindungi Windows
Teknologi Microsoft Execution Containers atau MXC diperkenalkan sebagai lapisan eksekusi berbasis kebijakan yang dirancang untuk mengendalikan operasi sistem AI otomatis. Tidak seperti aplikasi biasa dengan alur kerja yang sudah ditentukan, agen AI dapat menentukan langkah kerja berdasarkan konteks. Karakteristik tersebut memberikan manfaat dalam meningkatkan produktivitas, tetapi sekaligus menimbulkan potensi penyalahgunaan sumber daya. Sebagai contoh, agen pemrograman mungkin membutuhkan izin membaca kode untuk menguji perubahan perangkat lunak. Walaupun akses tersebut diperlukan, agen tidak perlu mendapatkan izin menjalankan tindakan di luar pekerjaannya.
Sebagai upaya mengendalikan risiko, Microsoft memperkenalkan MXC dengan mekanisme kontrol yang ditentukan pengembang. Dengan pendekatan tersebut, tim pengembang serta pengelola sistem dapat menetapkan batas akses secara terperinci sebelum proses otomatis dijalankan. Microsoft memperkenalkan status general availability MXC pada 7 Oktober 2026 setelah lebih dahulu memperkenalkan SDK pratinjau. Fondasi penting teknologi ini adalah menempatkan aturan akses di luar kendali agen. Melalui pengaturan tersebut, perangkat lunak yang dijalankan agen tidak diberi kewenangan mengubah batas izinnya sendiri. Mekanisme ini bertujuan membatasi dampak kesalahan otomatisasi.
Memahami Mekanisme Isolasi Agen AI pada Sistem Windows
Mekanisme operasional Microsoft Execution Containers mengandalkan kebijakan yang menjelaskan sumber daya untuk setiap beban kerja. Ketika menyiapkan agen, tim teknis dapat mengatur lokasi penyimpanan yang dapat digunakan, dokumen yang memiliki izin perubahan, serta koneksi jaringan yang diperbolehkan. Untuk menggambarkan fungsinya, asisten AI pengelola kode dapat memperoleh izin membaca dan menulis repositori proyek tertentu. Pada saat bersamaan, akses terhadap berkas sensitif di luar proyek dapat ditolak. Dengan aturan tersebut, otomatisasi masih bisa berjalan tanpa memerlukan semua izin pengguna.


Tidak hanya mengatur direktori, MXC turut menyediakan pengendalian akses jaringan serta akses terhadap lingkungan grafis. Berdasarkan kebutuhan pekerjaan, agen dapat dicegah untuk mengakses desktop aktif pengguna. Pembatasan semacam ini penting diterapkan ketika sistem otomatis menghasilkan operasi berdasarkan instruksi. Sebagai contoh, asisten otomatis berpotensi membaca informasi yang mengandung prompt injection. Namun, kebijakan keamanan di luar kendali model tetap dapat membatasi operasi yang tidak mendapat izin. Hal ini bukan berarti risiko sepenuhnya terhapus, tetapi memberikan batas perlindungan tambahan.
Mengenal Session Container WSL Container dan MicroVM
Teknologi MXC menghadirkan beberapa pilihan lingkungan isolasi yang bisa dipilih berdasarkan kebutuhan agen AI. Salah satu pilihannya adalah Session Container yang beroperasi melalui akun dan sesi Windows terpisah. Model isolasi ini membantu memisahkan aktivitas agen dari pengguna utama. Session Container cocok digunakan pekerjaan yang membutuhkan lingkungan desktop mandiri. Untuk kebutuhan lain, tersedia WSL Container atau WSLc yang dibangun melalui Windows Subsystem for Linux untuk menjalankan beban kerja berbasis Linux. Container tersebut sesuai untuk pengembang dengan toolchain Linux dalam sistem operasi Windows yang kompatibel.
Untuk kebutuhan isolasi yang berbeda, Microsoft turut mengembangkan MicroVM sebagai opsi isolasi dalam tahap eksperimental. Pendekatan MicroVM menggunakan pemisahan yang didukung hardware untuk membatasi dampak beban kerja berisiko. Backend tersebut ditujukan bagi tugas yang membutuhkan perlindungan tambahan. Pilihan backend MicroVM masih berada dalam tahap pengujian pada Windows 11 dan Linux. Dengan mempertimbangkan status tersebut, tim teknis harus menilai kompatibilitas dan kebutuhan sistem sebelum menentukan jenis container. Variasi lingkungan pengoperasian ini menunjukkan pentingnya penyesuaian teknologi berdasarkan tujuan otomatisasi yang dijalankan.
Keunggulan Teknologi MXC untuk Keamanan Otomatisasi Windows
Untuk tim pembuat aplikasi, Microsoft Execution Containers menawarkan mekanisme untuk menjalankan agen pemrograman secara terkendali. Dalam penerapan nyata, perusahaan perangkat lunak mungkin mengoperasikan sistem coding otomatis untuk memperbarui kode aplikasi. Melalui MXC, agen dapat diberikan akses baca dan tulis pada repositori tanpa mendapatkan kemampuan memodifikasi konfigurasi produksi. Pembatasan tersebut dapat mengurangi risiko terhadap infrastruktur aplikasi aktif apabila AI menghasilkan instruksi tidak tepat. Melalui pendekatan tersebut, produktivitas pengembangan dapat tetap dimanfaatkan sambil menjaga pembatasan sumber daya.
Pada skala operasional bisnis, pengelolaan izin agen memerlukan kebijakan yang konsisten karena satu sistem AI dapat menangani banyak tugas. Berkat pengaturan container berbasis kebijakan, administrator TI dapat mengelola cakupan pekerjaan berdasarkan jenis proses otomatis. Contohnya, sistem otomatis pembuat ringkasan mungkin cukup menggunakan sumber data yang disetujui. Melalui pengaturan akses minimum, agen tidak perlu mengakses dokumen rahasia di luar pekerjaannya. Mekanisme keamanan tersebut membantu pengelolaan risiko serta menyediakan dasar untuk pengembangan otomatisasi yang bertanggung jawab. Namun demikian, aturan keamanan perlu diperiksa berkala agar aktivitas penting tidak terhambat secara tidak perlu.
Integrasi MXC dengan Microsoft Entra dan Agent 365
Selain menyediakan isolasi eksekusi, Microsoft juga menyiapkan MXC dengan mekanisme pengawasan agen untuk memperkuat tata kelola AI. Bagian penting dalam rencana tersebut adalah Microsoft Entra, yang ditujukan membantu membedakan operasi AI dan tindakan pemilik akun. Pemisahan identitas tersebut penting untuk menerapkan aturan akses yang berbeda. Sebagai contoh, akun pengguna manusia dapat menggunakan sumber daya sesuai pekerjaannya, sedangkan sistem AI yang bertindak sebagai asisten dibatasi pada tugas tertentu. Namun demikian, dukungan identitas agen melalui Entra merupakan bagian dari pengembangan berikutnya.
Selain itu Microsoft sedang menyiapkan integrasi kemampuan tata kelola Agent 365 untuk agen lokal pada perangkat. Melalui arah pengembangan tersebut, administrator perusahaan akan mendapatkan kemampuan menerapkan kebijakan secara lebih terstruktur. Untuk lingkungan komputasi cloud, dukungan MXC pada Windows 365 sudah mencapai tahap general availability, sehingga organisasi bisa mengoperasikan beban kerja AI melalui Cloud PC. Pengembangan ekosistem ini mencerminkan kebutuhan identitas yang jelas dalam penerapan otomatisasi skala perusahaan. Untuk memperoleh manfaat perlindungan, pengelola sistem harus menyelaraskan kebijakan container dengan manajemen identitas.
Peluang Microsoft MXC dalam Ekosistem AI Generasi Berikutnya
Pengembangan teknologi isolasi Microsoft menunjukkan perubahan penting dalam pendekatan keamanan untuk agen digital. Seiring meningkatnya teknologi perangkat lunak otonom, pentingnya pengendalian izin berpotensi terus meningkat. Salah satu keuntungan MXC adalah dukungan skema pengaturan yang seragam. Dalam pengembangannya tersedia pengaturan deklaratif menggunakan JSON dan SDK multibahasa untuk mendukung penerapan pada berbagai proyek. Berkat sistem kebijakan ini, tim teknis bisa menetapkan sumber daya yang diperlukan tanpa harus mengelola seluruh detail backend secara manual. Meski menawarkan fleksibilitas, tingkat perlindungan bergantung pada jenis container.
Dari sisi kompatibilitas, MXC tidak dibatasi hanya untuk Windows karena skema kebijakannya dapat digunakan pada Windows, macOS, dan Linux melalui lingkungan isolasi yang tersedia. Dukungan beberapa platform tersebut memberikan peluang perusahaan yang menggunakan beberapa sistem operasi dalam menjaga konsistensi kebijakan. Namun demikian, keseragaman kebijakan tidak menghilangkan perbedaan implementasi antarsistem operasi. Tim keamanan sebaiknya memeriksa karakteristik isolasi berdasarkan jenis pekerjaan dan risiko. Dalam perkembangan berikutnya, teknologi seperti MXC mungkin semakin dibutuhkan dalam membangun ekosistem AI yang terkendali. Keberhasilannya akan ditentukan oleh penerapan yang tepat serta pengawasan berkelanjutan.
Rangkuman Manfaat MXC dalam Melindungi Sistem Windows
Teknologi MXC merupakan perkembangan menarik dalam perlindungan lingkungan kerja berbasis AI. Melalui penerapan pembatasan sumber daya berbasis aturan, MXC membantu membatasi kemampuan agen mengakses data berlebihan. Dukungan berbagai backend isolasi serta penggunaan SDK multibahasa membuka peluang penerapan bagi pengembang perangkat lunak. Meski demikian, kualitas pengendalian akses tetap bergantung pada evaluasi risiko. Melalui penerapan yang bertanggung jawab, teknologi ini mampu menjadi dasar bagi otomatisasi Windows yang lebih terkendali. Menurut Anda, apakah sistem keamanan khusus agen AI akan membantu perusahaan menggunakan AI dengan aman? Mari berbagi pemikiran Anda mengenai pentingnya pembatasan akses agen digital.