Trusted Execution Environment 2026 Jadi Lapisan Keamanan Penting untuk Melindungi Data Saat Sedang Diproses
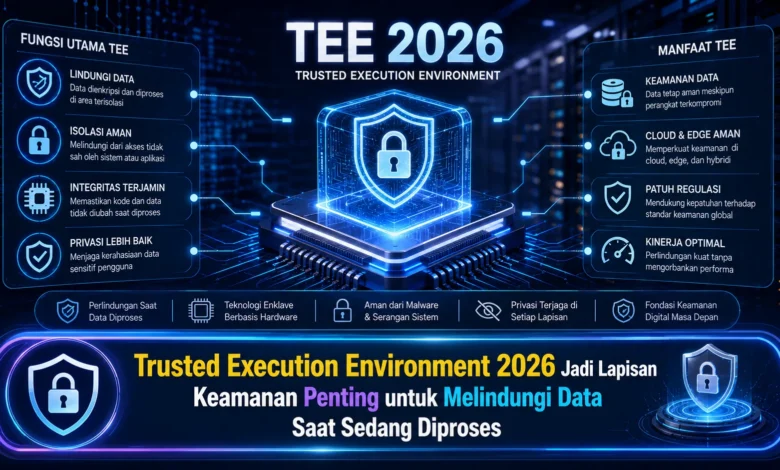
Trusted Execution Environment atau TEE semakin relevan pada 2026 ketika perlindungan data tidak lagi cukup hanya dilakukan saat informasi disimpan maupun dikirim melalui jaringan. Data yang sedang diproses juga membutuhkan perlindungan karena pada tahap inilah informasi sensitif berada dalam kondisi aktif dan dapat menjadi sasaran serangan. Dalam perkembangan TEKNOLOGI keamanan modern, TEE hadir sebagai lingkungan eksekusi terisolasi yang membantu menjaga kode serta data tetap terlindungi ketika sedang digunakan oleh sistem.
Trusted Execution Environment Menjadi Fondasi Keamanan Komputasi Modern
Lingkungan eksekusi tepercaya berfungsi sebagai lingkungan pemrosesan dengan perlindungan khusus dibandingkan komponen sistem utama. Fungsi dasarnya ialah mengamankan kode dan informasi ketika digunakan. Melalui perlindungan tersebut, sistem dapat memproses aktivitas penting melalui mekanisme yang lebih aman.
Pendekatan ini terus dibutuhkan seiring semakin besarnya pemanfaatan cloud computing, AI, dan platform analitik. Berbagai aplikasi modern harus memproses informasi sensitif sekaligus mengurangi kemungkinan mengeksposnya terhadap komponen yang tidak diperlukan.
Keamanan Data in Use Mendapat Perhatian Lebih Besar
Dalam sistem keamanan tradisional, informasi biasanya diamankan ketika disimpan atau ditransmisikan menggunakan jaringan. Mekanisme kriptografi mampu melindungi informasi dalam penyimpanan dan data in transit. Meski demikian, ketika data tersebut perlu dibaca oleh aplikasi, situasi keamanannya dapat menjadi lebih kompleks.
TEE dapat membantu mengatasi kebutuhan keamanan tersebut melalui menyediakan ruang eksekusi yang terisolasi. Informasi bisa diproses di dalam area aman tersebut supaya akses yang berasal dari sistem di luar lingkungan bisa dibatasi. Pendekatan ini merupakan bagian penting dalam TEKNOLOGI confidential computing.
Lingkungan Terisolasi Mengurangi Akses Tidak Diperlukan
Satu dari aspek mendasar TEE ialah pemisahan di antara area eksekusi tepercaya dari sistem operasi umum. Pemisahan tersebut sering dibangun melalui mekanisme hardware yang dirancang guna mengatur kemampuan membaca terhadap memori yang berada dalam TEE.
Ketika layanan menjalankan aktivitas rahasia, lingkungan terlindungi mampu membantu mempertahankan kerahasiaan dan keutuhan operasi tersebut. Artinya, bagian yang berada di luar TEE tidak otomatis memperoleh kemampuan melihat ke data yang tengah digunakan.
Komputasi Rahasia Membuat Perlindungan Data Semakin Menyeluruh
Pertumbuhan confidential computing membuat TEE lebih menarik bagi arsitektur cloud modern. Confidential computing berfokus guna menjaga informasi ketika dalam proses pemrosesan. TEE bisa berperan sebagai mekanisme penting dalam menjalankan perlindungan tersebut.
Model ini bisa relevan dalam organisasi yang memproses data sensitif pada lingkungan komputasi eksternal. Dengan mekanisme attestation, sistem dapat memperoleh indikasi bahwa kode tertentu diproses menggunakan TEE yang diharapkan sebelum kemudian data sensitif dikirimkan.
Penggunaan TEE Berkembang Bersama AI dan Cloud Computing
Kemajuan kecerdasan buatan turut meningkatkan kebutuhan untuk pengamanan data saat analisis berlangsung. Sistem AI sering memerlukan data dalam jumlah besar guna inferensi. Apabila informasi tersebut memuat materi sensitif, keamanan selama pemrosesan merupakan kebutuhan penting.
Trusted Execution Environment dapat digunakan untuk mendukung ruang eksekusi yang memiliki isolasi. Model seperti ini dapat membuka kemungkinan untuk pengguna TEKNOLOGI untuk mengembangkan AI dan cloud dengan tetap mengabaikan kontrol pada materi rahasia.
Attestation Memperkuat Kepercayaan terhadap Lingkungan Komputasi
Mekanisme verifikasi merupakan satu dari komponen strategis dalam arsitektur confidential computing. Melalui metode verifikasi tersebut, pihak yang hendak mengirimkan informasi dapat memverifikasi kondisi area pemrosesan sebelum kemudian pengolahan dimulai.
Fungsi attestation membantu meningkatkan tingkat kepercayaan yang menghubungkan pemilik data dengan infrastruktur. Walaupun begitu, mekanisme tersebut tetap perlu diintegrasikan menggunakan strategi keamanan menyeluruh, mengingat TEE tidak seharusnya dianggap sebagai pengganti semua kontrol keamanan.
Implementasi TEE Tetap Memerlukan Strategi Keamanan Menyeluruh
Walaupun TEE menyediakan mekanisme keamanan penting, teknologi ini bukan solusi tunggal. Perusahaan tetap perlu menerapkan perlindungan data, pengelolaan akun, otorisasi, monitoring, serta pemeliharaan sistem dengan terstruktur.
Implementasi TEE juga membawa tantangan terkait kesesuaian infrastruktur, efisiensi, dan kompleksitas pengembangan. Karena itu, organisasi sebaiknya mengidentifikasi workload yang benar benar memperoleh manfaat dari perlindungan TEE. Strategi yang tepat akan mendukung TEKNOLOGI ini menghasilkan manfaat keamanan sekaligus menghindari kompleksitas yang tidak diperlukan.
Kesimpulan Peran TEE dalam Keamanan Komputasi Modern
Perkembangan Trusted Execution Environment menunjukkan bagaimana keamanan data tidak hanya bergantung untuk data at rest atau data yang dikirim, tetapi juga selama data berada dalam tahap komputasi. Berkat lingkungan eksekusi terisolasi, organisasi dapat membangun lapisan perlindungan terhadap proses penting.
Dalam perkembangannya, Trusted Execution Environment bisa berperan sebagai komponen strategis pada confidential computing, terutama saat komputasi terdistribusi kian berkembang. Kombinasi TEKNOLOGI confidential computing dengan enkripsi mampu menciptakan arsitektur keamanan berlapis. Dalam pandangan Anda, apakah TEE dapat berubah menjadi komponen utama pada cloud dan AI? Sampaikan pandangan Anda dan ikuti inovasi TEKNOLOGI keamanan di masa mendatang.