Cara Mengamankan AI Agent Permissions agar Akses Data dan Tool Tidak Terlalu Luas
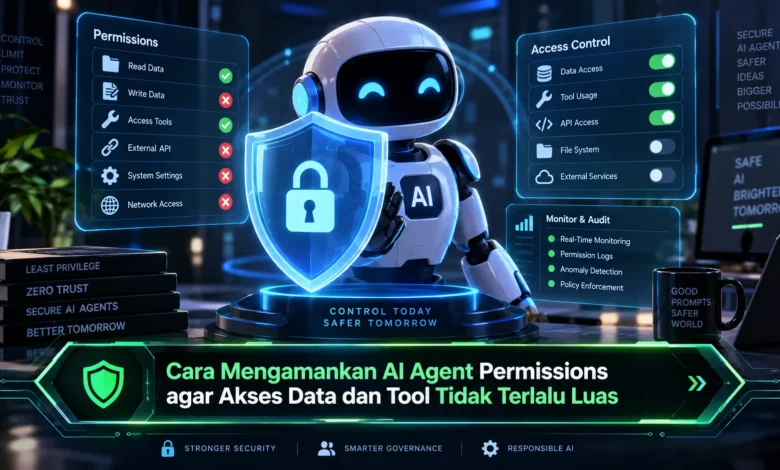
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Terapkan Prinsip Least Privilege pada AI Agent
Cara dasar untuk membatasi AI agent adalah memberikan permission berdasarkan prinsip least privilege. Prinsip ini memastikan agent hanya memperoleh akses yang benar benar diperlukan untuk menyelesaikan tugasnya. Jika AI agent hanya membutuhkan informasi dari database, maka izin write dan delete sebaiknya tidak diberikan.
Pembatasan seperti ini dapat memperkecil dampak apabila terjadi kesalahan. Ketika sebuah agent mengalami kesalahan instruksi, kemampuannya tetap dibatasi oleh permission yang sudah ditentukan. Pada sistem TEKNOLOGI berbasis AI, pengelolaan permission minimum sangat penting untuk menjaga sistem tetap terkendali.
Gunakan Role yang Berbeda untuk Setiap AI Agent
Setiap AI agent sebaiknya memiliki role yang jelas. AI yang bertugas melakukan pencarian data tidak membutuhkan hak seperti agent pengelola sistem. Dengan pemisahan role yang tepat, pengelola sistem dapat mengurangi permission yang tidak diperlukan.
Pengaturan akses berdasarkan peran membantu ketika jumlah AI agent terus bertambah. Misalnya, role reader dapat diberikan kemampuan membaca data saja, sedangkan role editor memperoleh izin melakukan perubahan tertentu. Model tersebut membantu tim mengetahui siapa yang memiliki hak tertentu dan mencegah pengumpulan hak akses berlebihan pada satu agent.
Gunakan Data Scope untuk Mempersempit Akses
Selain menentukan permission berdasarkan fungsi, tim perlu menentukan data mana saja yang boleh digunakan AI agent. Agent tidak selalu membutuhkan akses ke seluruh database. Karena itu, akses data perlu dibatasi berdasarkan kebutuhan.
Sebagai contoh, AI customer service dapat diberikan akses hanya terhadap informasi yang diperlukan untuk menjawab pertanyaan. Data internal yang tidak diperlukan sebaiknya tidak diberikan. Pengaturan akses secara terarah membantu meminimalkan data yang dapat dijangkau agent sekaligus mempertahankan kemampuan agent menyelesaikan tugas.
Kelola Tool Access agar AI Agent Tetap Terkendali
Sistem agentic AI dapat terhubung dengan banyak alat eksternal. Tool tersebut bisa mencakup API eksternal, penyimpanan data, sistem komunikasi, serta aplikasi bisnis. Semakin banyak tool yang tersedia bagi agent, maka potensi penggunaan fungsi di luar kebutuhan menjadi lebih tinggi.
Agar akses tetap terkendali, administrator dapat membuat allowlist tool untuk masing masing agent. AI yang bertugas merangkum dokumen tidak membutuhkan fungsi administrasi server. Pengelolaan daftar fungsi yang tersedia menjadi komponen penting dalam arsitektur TEKNOLOGI AI yang aman.
Berikan Akses Berjangka untuk Tugas Tertentu
Permission tidak selalu harus diberikan secara permanen. Untuk operasi yang lebih sensitif, permission sementara dapat menjadi pilihan yang lebih aman. Setelah aktivitas tertentu berakhir, hak khusus dapat dikembalikan ke kondisi awal.
Pendekatan ini sangat berguna untuk tindakan administratif, seperti melakukan perubahan sistem, menggunakan API administratif, atau menjalankan operasi khusus. Dengan permission yang memiliki waktu kedaluwarsa, risiko credential atau akses yang terlupakan dapat dikurangi. Strategi ini membuat sistem TEKNOLOGI lebih mudah dikontrol.
Audit Trail Membuat Aktivitas Agent Lebih Transparan
Kontrol permission akan lebih efektif jika didukung observability. Aktivitas agent pada resource sensitif perlu dimasukkan ke dalam log. Informasi seperti identitas agent, waktu eksekusi, resource yang diakses, dan tindakan yang dilakukan dapat mempermudah pemeriksaan ketika muncul kejadian yang tidak biasa.
Sistem monitoring dapat membantu menemukan aktivitas agent yang berbeda dari pola biasanya. Apabila AI mencoba menggunakan tool berkali kali tanpa kebutuhan yang jelas, sistem dapat memberikan notifikasi kepada administrator. Pemantauan secara berkelanjutan membuat permission dapat diperbaiki berdasarkan perilaku nyata agent.
Periksa Kembali Permission agar Tidak Menumpuk
Hak akses yang dibutuhkan sekarang dapat menjadi tidak relevan setelah fungsi agent berubah. Karena itu, evaluasi izin harus menjadi bagian dari pemeliharaan sistem. Permission yang sudah tidak digunakan dapat segera dicabut agar privilege tidak terus menumpuk.
Administrator perlu memeriksa kembali koneksi antara AI agent dan resource sistem. Ketika suatu permission tidak pernah digunakan dalam periode tertentu, permission itu dapat diperiksa kembali sebelum dipertahankan. Review rutin seperti ini membantu mencegah privilege creep dan memperkuat keamanan sistem AI dalam jangka panjang.
Penutup
Menjaga hak akses AI agent tetap aman memerlukan strategi yang mencakup kontrol, monitoring, dan peninjauan rutin. Dengan menggunakan permission minimum, segmentasi peran, pengendalian resource, kontrol tool, akses sementara, serta logging, organisasi dapat menjaga agent tetap bekerja hanya dalam ruang lingkup yang diperlukan. Dalam perkembangan TEKNOLOGI berbasis AI, pengelolaan permission akan menjadi bagian yang semakin penting dari desain sistem. Sampaikan pandangan Anda mengenai praktik keamanan AI agent agar pemahaman tentang tata kelola agent semakin luas.