NVIDIA OpenShell Jadi Sorotan, Teknologi Baru untuk Menjalankan AI Agent dengan Kontrol dan Keamanan Lebih Ketat
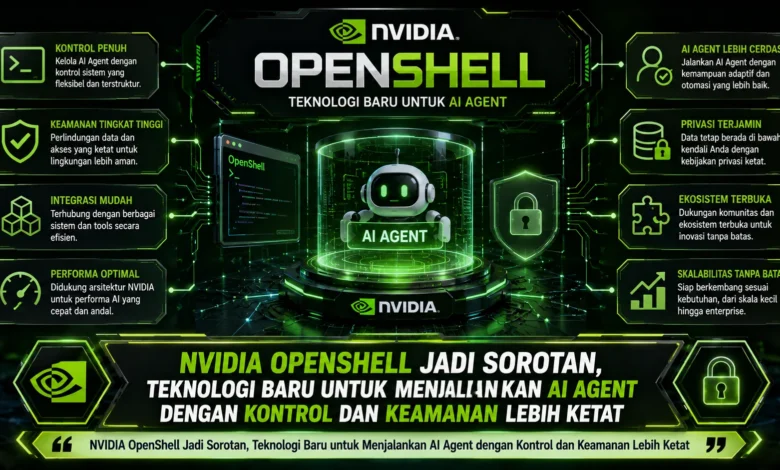
Perkembangan AI agent pada 2026 membuat isu keamanan semakin penting karena sistem tidak lagi sekadar menghasilkan jawaban, tetapi juga dapat membaca file, memakai tools, menjalankan kode, mengakses API, dan berinteraksi dengan berbagai layanan. NVIDIA OpenShell hadir sebagai runtime open source yang dirancang untuk menjalankan autonomous AI agent di lingkungan terisolasi dengan kontrol kebijakan yang lebih tegas. Pendekatan ini membuat TEKNOLOGI agentic AI dapat tetap memiliki kemampuan luas tanpa harus memperoleh akses tanpa batas terhadap file lokal, kredensial, proses sistem, maupun jaringan eksternal.
NVIDIA OpenShell Mulai Menjadi Fondasi Keamanan untuk Agentic AI
OpenShell dari NVIDIA dikembangkan menjadi lapisan eksekusi terisolasi untuk mengeksekusi autonomous agent dengan aturan akses yang lebih ketat. Daripada membuka kebebasan penuh terhadap sumber daya komputer, OpenShell menempatkan agent di dalam lingkungan yang dibatasi sehingga aktivitas tertentu dapat dibatasi menggunakan aturan yang telah ditentukan.
Konsep tersebut menjadi makin penting ketika TEKNOLOGI AI agent dapat menjalankan rangkaian aktivitas secara mandiri. AI agent modern dapat memproses data, menjalankan program, hingga memanggil API. Kapasitas tersebut tentu memerlukan pengawasan teknis agar tindakan yang tidak sesuai kebijakan dapat dicegah sebelum mempengaruhi lingkungan utama.
Sandbox Menjadi Lapisan Penting untuk Membatasi Aktivitas AI Agent
Salah satu fondasi keamanan dari NVIDIA OpenShell adalah pemisahan ruang kerja agent. Dengan mekanisme ini, AI agent tidak langsung berjalan di komputer induk, melainkan dijalankan dalam sandbox yang dikontrol. Pembatasan tersebut dapat mencakup akses file, akses internet, aktivitas proses, hingga jalur pemrosesan inference.
OpenShell juga menggunakan mekanisme pembatasan berbasis kernel sehingga policy yang telah ditentukan tidak hanya diterapkan pada lapisan aplikasi. Karena itu, meskipun agent mendapat perintah yang tidak sesuai, sistem keamanan di bawahnya tetap dapat membatasi tindakan yang berada di luar kebijakan. Strategi tersebut membuat TEKNOLOGI keamanan agent tidak sepenuhnya bergantung pada prompt.
Policy Berbasis YAML Menentukan Batas Akses AI Agent
Runtime ini mengadopsi konfigurasi aturan berbasis YAML untuk menentukan apa yang boleh dilakukan agent. Melalui file kebijakan tersebut, tim dapat membatasi penggunaan file, mengendalikan koneksi keluar, dan menentukan aturan eksekusi secara lebih transparan.
Sistem aturan deklaratif tersebut juga memberikan keuntungan bagi developer dan administrator karena penyesuaian izin dapat dikelola dalam version control. Setiap perubahan dapat dilacak sehingga tim pengembang memiliki riwayat konfigurasi yang lebih transparan. Mekanisme semacam ini membantu TEKNOLOGI AI agent diterapkan dengan tata kelola yang lebih matang.
Keamanan Data Menjadi Fokus Penting dalam Runtime OpenShell
Agen kecerdasan buatan dengan kemampuan berkomunikasi ke berbagai endpoint dapat membuka potensi masalah apabila informasi sensitif secara tidak sengaja dibagikan ke layanan yang tidak diizinkan. Untuk mengurangi risiko tersebut, OpenShell mendukung aturan koneksi keluar yang dapat mengontrol akses terhadap layanan eksternal.
Strategi pembatasan standar dapat membuat koneksi yang tidak tercantum otomatis ditolak. Di samping pengaturan koneksi, OpenShell juga menyediakan mekanisme untuk credential dan informasi sensitif sehingga agent tidak perlu memegang kredensial tanpa pembatasan. Gabungan mekanisme ini menjadi elemen strategis dalam menjalankan AI agent di lingkungan produksi.
Hak Akses File dan Program Bisa Dibatasi Sesuai Kebutuhan
Tidak hanya koneksi eksternal, OpenShell menyediakan kontrol terhadap penggunaan berkas dan proses sistem. Folder sensitif dapat dibatasi tanpa izin penulisan, sementara ruang penyimpanan yang diperlukan dapat diberikan hak baca dan tulis. Path di luar kebijakan dapat diblokir dari agent.
Pengaturan aktivitas sistem juga bertujuan mengurangi agent dari mengeksekusi aktivitas di luar kebutuhan tugas. Dengan agent berjalan sebagai identitas sistem yang dibatasi, kemungkinan memperoleh kendali penuh dapat dibatasi. Lapisan perlindungan seperti ini menjadi semakin penting ketika AI agent memiliki akses terhadap terminal.
OpenShell Dirancang untuk Agent yang Berjalan Lama dan Semakin Mandiri
Evolusi agentic AI mulai bergerak menuju sistem yang dapat menjalankan pekerjaan secara berkelanjutan. Sistem seperti tersebut dapat membentuk agen tambahan, memasang perangkat lunak, dan memodifikasi cara menyelesaikan tugas berdasarkan kebutuhan pekerjaan.
Semakin lama sebuah agent berjalan, semakin besar pula kebutuhan terhadap aturan infrastruktur yang konsisten. Runtime ini menghadirkan keamanan pada runtime agent, bukan hanya berharap agent selalu mengikuti prompt. Dengan begitu, agen dapat tetap menjalankan tugas kompleks sambil mematuhi kontrol yang ditetapkan sistem.
Kesimpulan, Keamanan Infrastruktur Menjadi Fondasi Penting Agentic AI
Perkembangan OpenShell menggambarkan bahwa pengamanan agentic AI semakin bergerak ke lapisan infrastruktur. Dengan ruang operasi yang dibatasi, policy deklaratif, network policy, serta pengaturan filesystem dan proses, TEKNOLOGI ini menawarkan pendekatan yang lebih seimbang antara kemampuan agent yang luas dan kontrol infrastruktur yang terukur.
Dalam perkembangan berikutnya, pendekatan seperti OpenShell berpotensi memegang peranan lebih besar ketika agentic AI diterapkan ke lingkungan produksi yang semakin kompleks. Bagaimana menurut Anda, apakah sistem sandbox khusus AI agent akan menjadi bagian penting dari implementasi AI perusahaan? Sampaikan pendapat Anda mengenai masa depan keamanan AI agent dan ikuti pembahasan selanjutnya untuk memahami arah baru infrastruktur kecerdasan buatan.