Android AISeal Diperkenalkan Google untuk Melindungi Data Pribadi dalam Pemrosesan AI
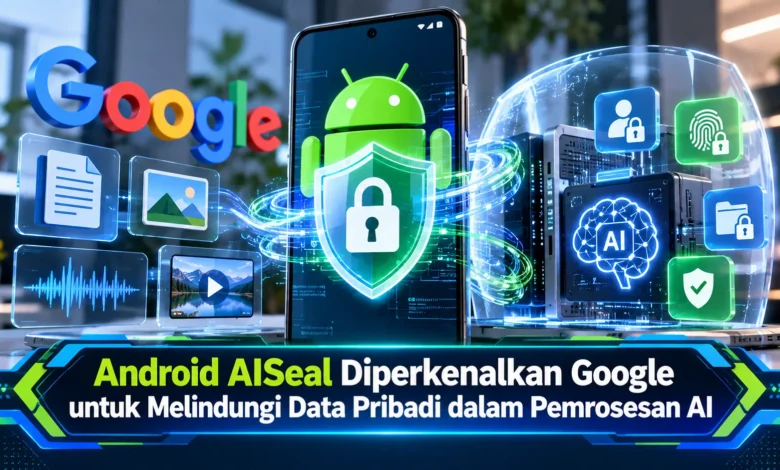
Google memperkenalkan Android AISeal pada 7 Oktober 2026 sebagai langkah baru dalam memperkuat perlindungan data pribadi ketika kecerdasan buatan bekerja langsung di perangkat Android. Teknologi keamanan ini dirancang untuk menciptakan lingkungan terisolasi yang mampu menyimpan informasi sensitif dengan perlindungan berbasis perangkat keras. Kehadirannya menjadi semakin relevan ketika asisten AI mulai memanfaatkan email, kalender, pesan, dan berbagai informasi personal untuk memberikan bantuan yang lebih kontekstual. Melalui AISeal, Google berupaya menghadirkan keseimbangan antara kemampuan teknologi AI yang semakin canggih dan kebutuhan pengguna terhadap privasi. Inovasi ini juga membuka arah baru bagi pengembangan sistem keamanan Android.
Mengenal Android AISeal sebagai Inovasi Teknologi Keamanan Google
Teknologi Android AISeal hadir sebagai lingkungan komputasi terisolasi yang dirancang untuk melindungi data sensitif pada perangkat. Tidak seperti mekanisme keamanan aplikasi konvensional, AISeal menggunakan ruang komputasi yang dipisahkan secara khusus untuk mengurangi risiko akses tidak sah. Pendekatan tersebut memiliki peran besar ketika aplikasi berbasis AI menggunakan konteks pribadi yang semakin luas. Sebagai contoh, asisten digital mungkin menggunakan konteks agenda untuk menawarkan bantuan yang relevan. Dengan dukungan arsitektur AISeal, Google mencoba memperkuat perlindungan agar konteks sensitif tetap terisolasi.
Kehadiran sistem ini turut menggambarkan bahwa perkembangan sistem AI modern perlu diimbangi dengan pengelolaan data yang bertanggung jawab. Android selama ini sudah menerapkan sandbox aplikasi serta kebijakan SELinux untuk mengendalikan izin terhadap data antaraplikasi. Namun demikian, kompleksitas pengelolaan informasi oleh AI memerlukan pendekatan tambahan. AISeal hadir sebagai tambahan terhadap mekanisme keamanan Android sebelumnya. Dengan pemisahan yang lebih kuat, informasi yang diproses oleh layanan AI berpotensi mendapatkan perlindungan yang lebih terstruktur.
Cara Kerja Android AISeal dalam Melindungi Informasi Sensitif
Untuk memahami cara kerja Android AISeal, komponen utama yang harus dipahami adalah Android Virtualization Framework atau AVF dan protected Kernel Virtual Machine yang biasa disingkat pKVM. Kedua komponen tersebut memungkinkan pembentukan protected virtual machine atau pVM, yaitu mesin virtual terlindungi. Dalam arsitektur ini, beban kerja sensitif dapat dipisahkan dari perangkat lunak host. Pembatasan lingkungan komputasi tersebut dikembangkan guna meningkatkan ketahanan penyimpanan sensitif bahkan ketika lingkungan host berhasil disusupi. Walaupun rancangannya menawarkan perlindungan kuat, tingkat ketahanan sistem tetap memerlukan penerapan yang benar pada komponen perangkat keras.
Tidak hanya mengandalkan lingkungan terlindungi, AISeal dirancang sebagai brankas digital multi-tenant yang mendukung berbagai layanan kecerdasan buatan beroperasi dalam satu lingkungan aman. Konsep tersebut dikembangkan untuk mengefisienkan konsumsi energi tanpa membuka seluruh informasi bagi setiap layanan. Sebagai ilustrasi, sebuah asisten AI dapat mengajukan pencarian agenda melalui sistem pengambilan data yang diatur. Sistem pengelolaan informasi kemudian memberikan data sesuai kebutuhan tanpa harus membuka seluruh isi penyimpanan. Dalam rancangan akhirnya, hasil yang diperlukan dapat dikirim keluar dari lingkungan terlindungi melalui kontrol komunikasi khusus.
Peran Penyimpanan Terenkripsi dalam Sistem Android AISeal
Salah satu komponen penting dalam pengembangan AISeal adalah pengelolaan data personal menggunakan penyimpanan perangkat yang dilindungi enkripsi. Pada contoh penerapan saat ini, Google memanfaatkan AppSearch sebagai teknologi pencarian konteks lokal. Melalui mekanisme tersebut, informasi yang digunakan layanan kecerdasan buatan dapat disimpan dan dicari dalam lingkungan perangkat yang terlindungi. Namun, AppSearch bukan satu-satunya database yang didukung. Arsitektur AISeal memberikan fleksibilitas terhadap basis data alternatif, termasuk solusi milik produsen perangkat. Kemampuan integrasi ini memberi kesempatan bagi mitra perangkat keras untuk mengatur sistem penyimpanan berdasarkan persyaratan keamanan masing-masing.
Penerapan enkripsi pada konteks pribadi memberikan manfaat tambahan karena layanan kecerdasan buatan personal dapat memanfaatkan konteks lintas layanan untuk membantu aktivitas sehari-hari. Sebagai gambaran, kombinasi informasi komunikasi dan jadwal dapat memberi petunjuk kepada AI mengenai rencana kegiatan pengguna. Di sisi lain, pengelolaan informasi lintas aplikasi juga memperbesar kebutuhan perlindungan. Dengan pertimbangan tersebut, AISeal memberikan fondasi perlindungan informasi dari lingkungan utama Android. Meskipun arsitekturnya menambah keamanan, pengguna tetap perlu memperhatikan izin aplikasi karena isolasi data dan pengaturan privasi merupakan bagian perlindungan yang berbeda.
Keunggulan AISeal dalam Mendukung Asisten AI yang Lebih Aman
Untuk pemilik perangkat Android, nilai penting teknologi ini berfokus pada perlindungan informasi pribadi ketika asisten digital bekerja. Mengikuti peningkatan kemampuan teknologi AI personal, kebutuhan akses terhadap konteks berpotensi semakin luas. Ketika kebutuhan pemrosesan meningkat, AISeal diharapkan mampu membantu perlindungan tambahan bagi konteks pribadi. Sebagai contoh, asisten pengelola aktivitas dapat menggunakan informasi kalender melalui lingkungan yang lebih terkontrol. Meskipun manfaatnya menarik, tidak semua kemampuan tersebut langsung tersedia karena pengembangan AISeal dilakukan bertahap.
Dalam sudut pandang tim perangkat lunak, AISeal menawarkan kerangka keamanan untuk membangun layanan AI personal dengan perlindungan data yang lebih terstruktur. Penerapan brankas digital khusus berpotensi mempermudah pengembangan sistem pengelolaan konteks yang menempatkan perlindungan informasi sebagai prioritas. Selain itu, arsitektur berbagi lingkungan aman ditujukan untuk mengoptimalkan pemakaian sumber daya perangkat. Walaupun begitu, manfaat performa nyata tetap bergantung pada implementasi. Pembuat aplikasi sebaiknya mengelola izin secara tepat agar perlindungan informasi berjalan konsisten.
Peran Teknologi Prosesor dalam Pengembangan Keamanan Android
Penerapan teknologi AISeal tidak hanya melibatkan pembuat platform Google, tetapi juga membutuhkan produsen chipset. Kebutuhan kolaborasi ini muncul sebab isolasi berbasis perangkat keras memerlukan integrasi dengan infrastruktur perangkat. Google menjelaskan adanya MediaTek, yang memperkenalkan dukungan keamanan AISeal berbasis pKVM pada Dimensity 9600 Pro. Sementara itu, chipset Snapdragon dari Qualcomm juga direncanakan mendukung arsitektur tersebut melalui Android Virtualization Framework. Pengembangan lintas perusahaan ini menunjukkan pentingnya penyesuaian teknologi antarprodusen untuk memperluas kompatibilitas fitur keamanan. Namun demikian, pengumuman kompatibilitas chipset tidak berarti seluruh perangkat langsung menerima AISeal.
Dari sisi fondasi keamanan, Google menegaskan bahwa fondasi hypervisor pKVM melalui Android Generic Kernel Image atau GKI memiliki sertifikasi SESIP Assurance Level 5 dengan pengujian kerentanan sesuai tingkat AVA_VAN.5. Sertifikasi ini memberikan gambaran pemeriksaan terhadap fondasi perlindungan. Akan tetapi, evaluasi bagian infrastruktur tersebut tidak secara otomatis menjamin seluruh perangkat memiliki sertifikasi serupa. Keamanan sistem secara keseluruhan memerlukan pengelolaan pembaruan serta dukungan produsen perangkat. Melalui penjelasan ini, pengembang bisa memahami teknologi AISeal secara lebih realistis tanpa menganggapnya sebagai jaminan keamanan mutlak.
Rencana Google Memperluas Perlindungan Data dalam Teknologi AI
Pada tahap pengembangan saat ini, Google menempatkan pengamanan informasi pengguna dalam lingkungan virtual sebagai prioritas pengembangan AISeal. Fungsi penyimpanan terlindungi tersebut sedang diperluas pada lingkungan Android yang kompatibel. Untuk tahap berikutnya, Google menargetkan pemindahan eksekusi inferensi kecerdasan buatan langsung ke ruang komputasi AISeal. Apabila integrasi ini terealisasi, konteks pribadi untuk inferensi dirancang agar dapat dipertahankan dalam batas keamanan berbasis perangkat keras. Walaupun potensinya besar, pengoperasian model AI secara menyeluruh dalam pVM masih menjadi kemampuan yang sedang disiapkan, bukan kemampuan yang otomatis aktif pada seluruh ponsel.
Selain integrasi inferensi, Google juga merencanakan dukungan agen AI otonom di lingkungan terlindungi. Pengembangan lain yang direncanakan adalah akses langsung ke Neural Processing Unit melalui mekanisme perangkat keras privat. Tujuannya agar model AI dapat memanfaatkan akselerasi performa prosesor khusus AI tanpa harus mengabaikan batas isolasi. Selain itu, pengembangannya mencakup kemungkinan confidential cloud extension, yaitu integrasi pemrosesan hibrida terenkripsi. Dengan pendekatan yang ditargetkan, pemrosesan lokal dan infrastruktur cloud dapat bekerja sama melalui jalur terenkripsi. Berbagai target teknologi tersebut memperlihatkan fokus Google dalam membangun ekosistem komputasi personal terlindungi.
Rangkuman Manfaat Teknologi AISeal bagi Keamanan Android
Kehadiran Android AISeal menandai kemajuan berarti dalam pengembangan perlindungan informasi pribadi ketika asisten digital semakin banyak digunakan dalam kehidupan digital. Dengan memanfaatkan Android Virtualization Framework, pKVM, dan database dengan perlindungan khusus, AISeal bertujuan membatasi risiko paparan data sensitif. Meskipun sejumlah fitur lanjutan masih membutuhkan perluasan implementasi, fondasi perlindungan yang diperkenalkan menjadi dasar pengembangan bagi ekosistem Android yang semakin aman. Dari sudut pandang pemilik perangkat, memahami cara kerja sistem keamanan tetap merupakan langkah bermanfaat agar informasi pribadi dapat dikelola dengan bijak. Menurut Anda, apakah teknologi keamanan seperti AISeal akan membuat layanan AI terasa lebih aman? Silakan bagikan pendapat Anda mengenai perkembangan teknologi privasi Android.