NVIDIA OpenShell Jadi Sorotan, Teknologi Baru untuk Menjalankan AI Agent dengan Kontrol dan Keamanan Lebih Ketat
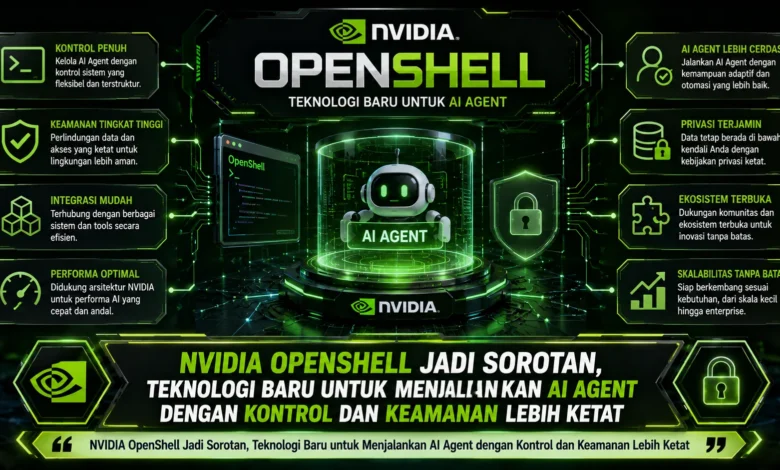
Perkembangan AI agent pada 2026 membuat isu keamanan semakin penting karena sistem tidak lagi sekadar menghasilkan jawaban, tetapi juga dapat membaca file, memakai tools, menjalankan kode, mengakses API, dan berinteraksi dengan berbagai layanan. NVIDIA OpenShell hadir sebagai runtime open source yang dirancang untuk menjalankan autonomous AI agent di lingkungan terisolasi dengan kontrol kebijakan yang lebih tegas. Pendekatan ini membuat TEKNOLOGI agentic AI dapat tetap memiliki kemampuan luas tanpa harus memperoleh akses tanpa batas terhadap file lokal, kredensial, proses sistem, maupun jaringan eksternal.
OpenShell Menawarkan Runtime Khusus bagi AI Agent yang Semakin Otonom
Runtime OpenShell hadir sebagai lapisan eksekusi terisolasi untuk mengeksekusi autonomous agent dengan aturan akses yang lebih ketat. Alih alih memberikan izin tanpa batas ke lingkungan host, OpenShell mengoperasikan AI agent di dalam ruang eksekusi terkontrol sehingga setiap kemampuan dapat diatur melalui kebijakan.
Konsep tersebut menjadi lebih dibutuhkan ketika TEKNOLOGI AI agent mulai menangani pekerjaan yang lebih luas. Sebuah agent dapat memproses data, mengoperasikan perangkat lunak, hingga mengakses jaringan. Kapasitas tersebut tentu memerlukan pengawasan teknis agar kesalahan maupun perilaku tidak diinginkan dapat dicegah sebelum mempengaruhi lingkungan utama.

OpenShell Menempatkan AI Agent di Lingkungan yang Lebih Terkontrol
Salah satu konsep utama dari NVIDIA OpenShell adalah isolasi lingkungan eksekusi. Dengan mekanisme ini, AI agent tidak langsung berjalan di komputer induk, melainkan dioperasikan dalam lingkungan dengan akses terbatas. Pembatasan tersebut dapat mencakup akses file, jaringan, proses sistem, hingga akses terhadap model AI.
Runtime tersebut turut memanfaatkan kontrol pada tingkat kernel sehingga kebijakan akses tidak hanya bergantung pada perilaku model. Dengan demikian, meskipun agent menghasilkan tindakan yang mencoba melampaui izin, mekanisme sandbox tetap dapat menghentikan aktivitas yang melampaui aturan. Strategi tersebut membuat TEKNOLOGI keamanan agent tidak sepenuhnya bergantung pada prompt.
OpenShell Menggunakan Aturan yang Bisa Ditinjau dan Diperbarui
OpenShell menggunakan kebijakan deklaratif berbasis YAML untuk mengatur batas kemampuan AI agent. Dengan konfigurasi tersebut, tim dapat mengatur direktori yang boleh dibaca atau ditulis, membatasi endpoint eksternal, dan mengontrol penggunaan layanan model secara lebih terstruktur.
Pendekatan kebijakan sebagai kode ini juga menawarkan nilai tambah bagi tim keamanan karena perubahan kebijakan dapat ditinjau seperti kode. Setiap perubahan dapat dilacak sehingga tim pengembang memiliki mekanisme audit yang lebih terstruktur. Mekanisme semacam ini membantu TEKNOLOGI AI agent diterapkan dengan tata kelola yang lebih matang.
Keamanan Data Menjadi Fokus Penting dalam Runtime OpenShell
Sistem autonomous agent yang memperoleh koneksi internet tanpa batas dapat memunculkan tantangan keamanan apabila informasi sensitif secara tidak sengaja dikirim ke tujuan yang salah. Untuk mengurangi risiko tersebut, OpenShell menerapkan aturan koneksi keluar yang dapat membatasi endpoint yang bisa dihubungi.
Strategi pembatasan standar dapat membatasi komunikasi hanya pada layanan yang diizinkan. Di samping pengaturan koneksi, OpenShell juga dirancang untuk membantu kredensial serta rahasia sistem sehingga agent tidak harus mendapatkan seluruh rahasia secara langsung. Integrasi kontrol tersebut menjadi elemen strategis dalam membangun agent yang lebih aman.
Hak Akses File dan Program Bisa Dibatasi Sesuai Kebutuhan
Selain jaringan, OpenShell memberikan perhatian terhadap penggunaan berkas dan proses sistem. Direktori tertentu dapat ditetapkan hanya untuk dibaca, sementara ruang penyimpanan yang diperlukan dapat diizinkan untuk dimodifikasi. Lokasi yang tidak dicantumkan dapat dipisahkan dari ruang kerja AI.
Pengaturan aktivitas sistem juga bertujuan mengurangi agent dari mengoperasikan proses yang tidak diperlukan. Ketika agen dijalankan sebagai proses yang tidak memiliki privilege penuh, kemungkinan memperoleh kendali penuh dapat dikurangi. Lapisan perlindungan seperti ini menjadi makin relevan ketika AI agent memiliki akses terhadap terminal.
Runtime Aman Menjadi Penting Saat Agent Mulai Menjalankan Tugas Jangka Panjang
Evolusi agentic AI mulai mendorong munculnya TEKNOLOGI yang dapat mengoperasikan workflow yang tidak selalu membutuhkan pengawasan langsung. Agen otonom tersebut dapat membuat subagent, memperluas kemampuan, dan memodifikasi cara menyelesaikan tugas berdasarkan kebutuhan pekerjaan.
Semakin panjang waktu operasi agent, semakin tinggi kebutuhan terhadap mekanisme pengawasan yang tetap berlaku. OpenShell mencoba menempatkan keamanan pada lingkungan eksekusi, bukan hanya berharap agent selalu mengikuti prompt. Melalui pendekatan tersebut, AI agent masih dapat bekerja secara fleksibel sambil tetap beroperasi dalam ruang akses yang telah disetujui.
Kesimpulan, OpenShell Menjadi Pendekatan Baru untuk Mengontrol Autonomous Agent
Kehadiran NVIDIA OpenShell memperlihatkan bahwa pengamanan agentic AI semakin membutuhkan pendekatan di tingkat runtime. Dengan sandbox terisolasi, kebijakan yang dapat ditinjau, network policy, serta isolasi berkas dan eksekusi, TEKNOLOGI ini berupaya memberikan keseimbangan antara kemampuan agent yang luas dan batas keamanan yang tegas.
Dalam perkembangan berikutnya, pendekatan seperti OpenShell berpotensi memegang peranan lebih besar ketika agentic AI diterapkan ke lingkungan produksi yang semakin kompleks. Bagaimana menurut Anda, apakah sistem sandbox khusus AI agent akan menjadi standar baru bagi agentic AI? Berikan perspektif Anda mengenai masa depan keamanan AI agent dan ikuti pembahasan selanjutnya untuk mengetahui perubahan berikutnya dalam ekosistem AI agent.