Cara Mengamankan AI Agent Permissions agar Akses Data dan Tool Tidak Terlalu Luas
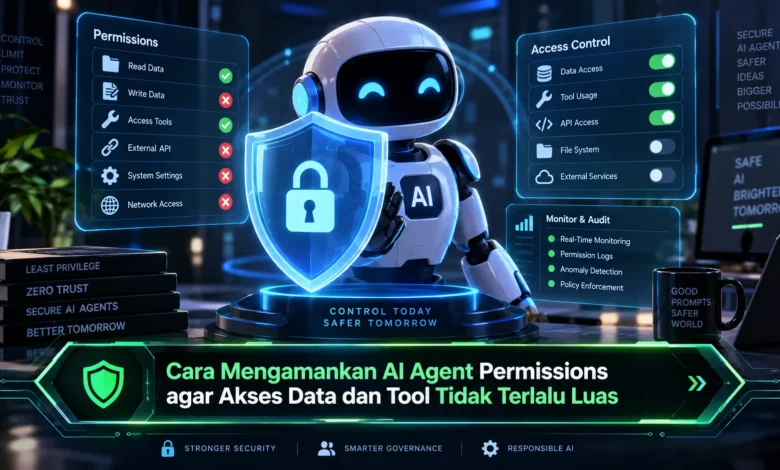
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Terapkan Prinsip Least Privilege pada AI Agent
Cara dasar untuk membatasi AI agent adalah memberikan permission berdasarkan prinsip least privilege. Konsep ini membantu memastikan permission yang diberikan tidak melebihi kebutuhan pekerjaan agent. Jika AI agent hanya membutuhkan informasi dari database, maka tidak perlu memberikan hak untuk mengubah atau menghapus data.
Pembatasan seperti ini dapat memperkecil dampak apabila terjadi kesalahan. Ketika sebuah agent mengalami kesalahan instruksi, kemampuannya tetap dibatasi oleh permission yang sudah ditentukan. Pada sistem TEKNOLOGI berbasis AI, pendekatan akses minimum dapat menjadi lapisan perlindungan utama.
Gunakan Role yang Berbeda untuk Setiap AI Agent
Setiap sistem agent sebaiknya diberikan peran berdasarkan pekerjaan yang dijalankan. AI yang bertugas melakukan pencarian data tidak membutuhkan hak seperti agent pengelola sistem. Dengan pembagian fungsi secara jelas, pengelola sistem dapat mengurangi permission yang tidak diperlukan.
Role based permission dapat membuat administrasi banyak agent menjadi lebih sederhana. Misalnya, peran pembaca dapat dibatasi hanya untuk mengambil informasi, sedangkan role editor memperoleh izin melakukan perubahan tertentu. Strategi ini membuat pengelolaan permission menjadi lebih transparan dan mencegah pengumpulan hak akses berlebihan pada satu agent.
Batasi Akses Data Berdasarkan Konteks
Selain menentukan permission berdasarkan fungsi, tim perlu menentukan data mana saja yang boleh digunakan AI agent. AI agent biasanya hanya memerlukan sebagian data untuk menyelesaikan pekerjaannya. Karena itu, data scope sebaiknya ditentukan secara spesifik.
Dalam penerapan praktis, agent untuk layanan pelanggan dapat dibatasi hanya pada data yang relevan dengan permintaan pelanggan. Informasi administratif yang tidak berhubungan dengan pekerjaan agent dapat tetap ditutup. Pengaturan akses secara terarah membantu mengurangi paparan informasi sensitif sekaligus mempertahankan kemampuan agent menyelesaikan tugas.
Kontrol Tool yang Bisa Digunakan AI Agent
AI agent modern sering memiliki kemampuan menggunakan berbagai tool. Tool tersebut bisa mencakup API eksternal, penyimpanan data, sistem komunikasi, serta aplikasi bisnis. Semakin banyak tool yang tersedia bagi agent, maka risiko tindakan yang tidak diperlukan juga meningkat.
Untuk mengurangi risiko tersebut, administrator dapat membuat allowlist tool untuk masing masing agent. Agent yang hanya membaca informasi tidak perlu memiliki tool yang mampu membuat perubahan besar. Pengelolaan daftar fungsi yang tersedia menjadi bagian penting dari keamanan TEKNOLOGI berbasis agent.
Gunakan Permission Sementara untuk Operasi Sensitif
Permission tidak selalu harus diberikan secara permanen. Untuk aktivitas dengan tingkat risiko tinggi, hak akses berbatas waktu dapat membantu mengurangi risiko. Setelah tugas selesai, permission tersebut dapat dicabut secara otomatis.
Model permission sementara cocok untuk operasi penting, seperti mengubah konfigurasi, memperbarui data penting, atau menjalankan tool tertentu. Dengan sistem izin sementara, hak akses tidak akan terus tersedia setelah kebutuhan selesai. Model tersebut membantu membangun tata kelola TEKNOLOGI AI yang lebih terstruktur.
Logging Membantu Mengawasi Permission AI
Pembatasan akses sebaiknya berjalan bersama sistem monitoring. Pemanggilan API dan penggunaan tool penting sebaiknya memiliki rekaman aktivitas. Informasi seperti agent yang menjalankan tindakan, objek yang digunakan, waktu, serta respons sistem dapat mempermudah pemeriksaan ketika muncul kejadian yang tidak biasa.
Audit trail memberikan peluang untuk mengenali penggunaan akses yang mencurigakan. Apabila sebuah agent tiba tiba mengakses resource yang jarang digunakan, sistem dapat menghasilkan peringatan. Observability yang baik membuat pengelola tidak hanya mengandalkan konfigurasi awal.
Tinjau Hak Akses AI Agent Secara Rutin
Permission yang sesuai hari ini belum tentu tetap diperlukan di masa depan. Karena itu, evaluasi izin harus menjadi bagian dari pemeliharaan sistem. Permission yang sudah tidak digunakan dapat segera dicabut agar ruang akses agent tetap minimal.
Administrator perlu memeriksa kembali koneksi antara AI agent dan resource sistem. Ketika suatu permission tidak pernah digunakan dalam periode tertentu, akses tersebut dapat menjadi kandidat untuk dicabut. Review rutin seperti ini membantu mencegah privilege creep dan memperkuat keamanan sistem AI dalam jangka panjang.
Kesimpulan
Mengamankan AI agent permissions membutuhkan kombinasi antara pembatasan akses, pengawasan, dan evaluasi berkala. Dengan menggabungkan hak akses minimum, role terpisah, kontrol data, pembatasan tool, izin berbatas waktu, dan monitoring, organisasi dapat menjaga agent tetap bekerja hanya dalam ruang lingkup yang diperlukan. Seiring meningkatnya penggunaan TEKNOLOGI AI, pengelolaan permission akan menjadi bagian yang semakin penting dari desain sistem. Bagikan pengalaman Anda dalam mengatur permission AI agent agar praktik pengembangan AI yang aman semakin banyak diterapkan.