Cara Mengamankan AI Agent Permissions agar Akses Data dan Tool Tidak Terlalu Luas
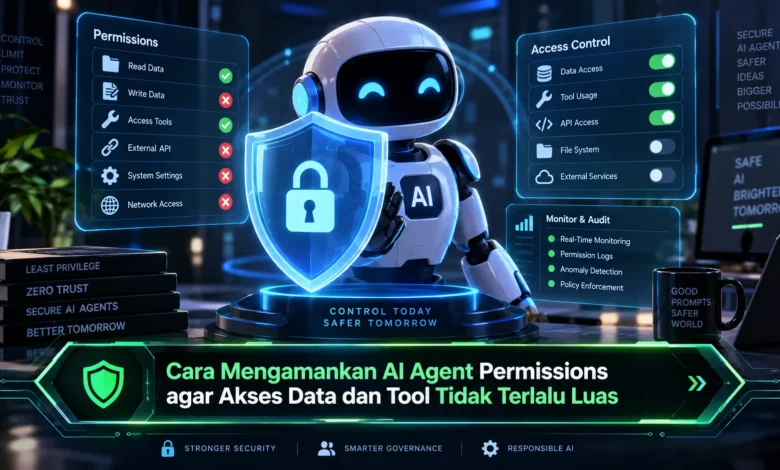
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Batasi Permission AI Agent Sesuai Kebutuhan
Langkah pertama dalam mengamankan AI agent adalah menerapkan prinsip least privilege. Pendekatan tersebut membuat agent memiliki izin secukupnya sesuai fungsi yang harus dijalankan. Jika AI agent hanya membutuhkan informasi dari database, maka akses modifikasi seharusnya tetap dinonaktifkan.
Strategi tersebut membantu mengurangi risiko ketika agent menghasilkan tindakan yang tidak diharapkan. Jika agent menerima konteks yang tidak tepat, aktivitas yang dapat dilakukan tetap berada dalam ruang lingkup izin. Dalam implementasi TEKNOLOGI yang menggunakan agent, pengelolaan permission minimum sangat penting untuk menjaga sistem tetap terkendali.
Gunakan Role yang Berbeda untuk Setiap AI Agent
Setiap sistem agent sebaiknya diberikan peran berdasarkan pekerjaan yang dijalankan. Agent yang hanya membuat rangkuman tidak seharusnya menerima akses setara dengan agent yang mengubah database. Dengan pengelompokan izin berdasarkan kebutuhan, administrator dapat mengontrol akses dengan lebih mudah.
Pengaturan akses berdasarkan peran membantu ketika jumlah AI agent terus bertambah. Misalnya, role reader dapat diberikan kemampuan membaca data saja, sedangkan peran editor mendapatkan permission tambahan untuk memperbarui data. Strategi ini membuat pengelolaan permission menjadi lebih transparan dan mencegah pengumpulan hak akses berlebihan pada satu agent.
Gunakan Data Scope untuk Mempersempit Akses
Selain menentukan permission berdasarkan fungsi, administrator sebaiknya membatasi resource yang tersedia bagi setiap agent. Sebagian besar agent tidak perlu membaca semua informasi organisasi. Karena itu, resource yang tersedia harus disesuaikan dengan tugas agent.
Sebagai contoh, AI customer service dapat diberikan akses hanya terhadap informasi yang diperlukan untuk menjawab pertanyaan. Resource sensitif yang tidak berkaitan dengan tugas seharusnya tetap berada di luar jangkauan agent. Strategi data scope seperti ini membantu meminimalkan data yang dapat dijangkau agent sekaligus mempertahankan kemampuan agent menyelesaikan tugas.
Kelola Tool Access agar AI Agent Tetap Terkendali
Agent AI masa kini sering dirancang untuk memanggil berbagai fungsi dan layanan. Tool tersebut bisa mencakup API eksternal, penyimpanan data, sistem komunikasi, serta aplikasi bisnis. Semakin banyak tool yang tersedia bagi agent, maka potensi penggunaan fungsi di luar kebutuhan menjadi lebih tinggi.
Sebagai langkah pengamanan, tool yang dapat dipanggil sebaiknya ditentukan secara eksplisit. Agent yang hanya membaca informasi tidak perlu memiliki tool yang mampu membuat perubahan besar. Pembatasan tool seperti ini menjadi bagian penting dari keamanan TEKNOLOGI berbasis agent.
Berikan Akses Berjangka untuk Tugas Tertentu
Permission tidak selalu harus diberikan secara permanen. Untuk operasi yang lebih sensitif, izin yang aktif hanya selama proses tertentu dapat memberikan kontrol tambahan. Setelah proses berhasil dijalankan, akses tambahan dapat langsung dinonaktifkan.
Strategi tersebut dapat diterapkan pada berbagai aktivitas sensitif, seperti memodifikasi resource kritis, melakukan deployment, atau mengakses informasi sensitif. Dengan permission yang memiliki waktu kedaluwarsa, risiko credential atau akses yang terlupakan dapat dikurangi. Cara tersebut juga mendukung pengelolaan TEKNOLOGI yang lebih disiplin.
Logging Membantu Mengawasi Permission AI
Permission yang ketat perlu dilengkapi dengan pemantauan yang memadai. Setiap akses terhadap data atau tool penting sebaiknya dicatat. Informasi seperti identitas agent, waktu eksekusi, resource yang diakses, dan tindakan yang dilakukan dapat mempermudah pemeriksaan ketika muncul kejadian yang tidak biasa.
Logging juga memungkinkan tim mendeteksi pola penggunaan permission yang tidak normal. Apabila sebuah agent tiba tiba mengakses resource yang jarang digunakan, sistem dapat menandai aktivitas tersebut untuk diperiksa. Audit yang konsisten membuat keamanan tetap dapat dievaluasi setelah sistem berjalan.
Tinjau Hak Akses AI Agent Secara Rutin
Izin yang awalnya diperlukan mungkin tidak lagi digunakan ketika sistem berkembang. Karena itu, audit hak akses sebaiknya dijadwalkan secara rutin. Izin lama yang tidak memiliki kebutuhan bisnis dapat dinonaktifkan agar ruang akses agent tetap minimal.
Administrator perlu memeriksa kembali koneksi antara AI agent dan resource sistem. Jika sebuah tool tidak lagi digunakan, permission itu dapat diperiksa kembali sebelum dipertahankan. Review rutin seperti ini membantu menjaga akses tetap sesuai dengan fungsi sebenarnya dan memperkuat keamanan sistem AI dalam jangka panjang.
Rangkuman Akhir
Menjaga hak akses AI agent tetap aman memerlukan strategi yang mencakup kontrol, monitoring, dan peninjauan rutin. Dengan menggabungkan hak akses minimum, role terpisah, kontrol data, pembatasan tool, izin berbatas waktu, dan monitoring, organisasi dapat membangun sistem agentic yang lebih aman dan mudah diawasi. Di tengah pesatnya kemajuan TEKNOLOGI agentic, pengelolaan permission akan menjadi bagian yang semakin penting dari desain sistem. Sampaikan pandangan Anda mengenai praktik keamanan AI agent agar pembahasan mengenai keamanan AI semakin berkembang.