Secure Autonomous Agent Runtime Jadi Fondasi Baru AI 2026, Agen Otonom Kini Berjalan dalam Lingkungan Lebih Terkontrol
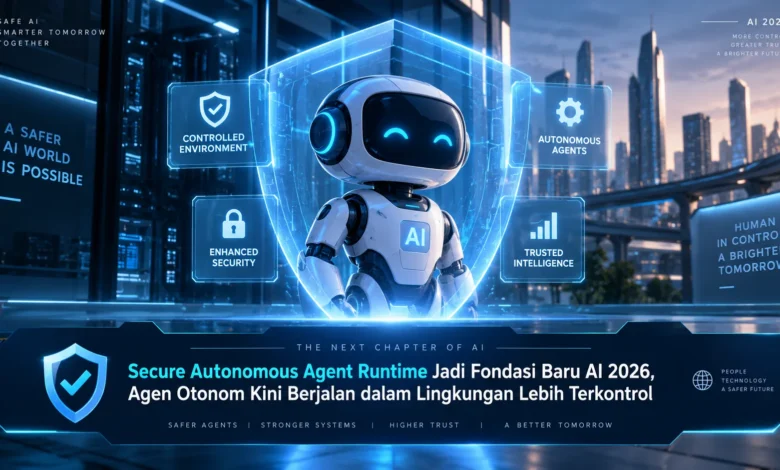
Perkembangan kecerdasan buatan pada 2026 semakin mengarah pada agen otonom yang mampu menjalankan tugas, menggunakan berbagai alat digital, memproses data, dan mengambil tindakan dengan intervensi manusia yang semakin sedikit. Kemampuan tersebut membuka banyak peluang baru, tetapi sekaligus membuat aspek keamanan menjadi semakin penting. Secure Autonomous Agent Runtime hadir sebagai pendekatan untuk menyediakan lingkungan eksekusi yang lebih terkontrol sehingga agen AI dapat bekerja sesuai izin, batas akses, serta kebijakan yang telah ditentukan. Perkembangan ini menjadi bagian menarik dari evolusi TEKNOLOGI karena fokus inovasi AI kini tidak hanya terletak pada kecerdasan model, tetapi juga pada bagaimana agen tersebut beroperasi secara aman dan dapat diawasi.
Secure Autonomous Agent Runtime Menjadi Lapisan Penting AI
Secure Autonomous Agent Runtime dirancang untuk menciptakan ruang kerja digital yang lebih terisolasi ketika agen AI melakukan pekerjaannya. Pendekatan ini semakin dibutuhkan karena agen modern dapat berinteraksi dengan aplikasi, mengolah berbagai data, serta memanggil alat eksternal untuk mencapai sasaran yang telah ditentukan.
Seiring berkembangnya TEKNOLOGI berbasis AI, lingkungan eksekusi terkontrol memiliki fungsi lebih luas daripada lingkungan kerja agen AI. Runtime tersebut juga dapat mengatur penggunaan sumber daya, menerapkan kontrol akses, dan memantau perilaku sehingga setiap proses dapat mengikuti batas operasional yang sudah ditetapkan.
Kontrol Izin Membantu Menjaga Agen Tetap Aman
Aspek mendasar dalam Secure Autonomous Agent Runtime adalah pembatasan ruang eksekusi. Sistem agen idealnya tidak memiliki kebebasan akses penuh terhadap lingkungan komputasi. Sebaliknya, agen dapat dijalankan dalam sandbox dengan izin seperlunya berdasarkan fungsi yang harus dijalankan.
Model pembatasan seperti ini dapat menekan kemungkinan aktivitas di luar tujuan ketika agen menjalankan alur kerja panjang. Apabila sebuah agen hanya membutuhkan izin terhadap ruang penyimpanan tertentu, misalnya, lingkungan eksekusi bisa membatasi akses hanya pada lokasi tersebut. Prinsip ini membuat keamanan lebih terkendali dibandingkan memberikan privilege berlebihan.
Permission Policy Mengendalikan Ruang Gerak AI
Penerapan permission policy dapat menentukan secara jelas tindakan yang diizinkan untuk agen. Sistem otonom, misalnya, dapat memperoleh akses untuk membuka informasi tertentu, tetapi tetap dibatasi untuk memodifikasi sumber daya sensitif tanpa otorisasi khusus. Kontrol izin tersebut dapat memudahkan pengelola sistem menerapkan akses minimum yang diperlukan pada sistem AI otonom.
Pembatasan hak akses juga semakin dibutuhkan ketika satu agen menggunakan banyak tool. Setiap tool dapat membutuhkan kebijakan berbeda, sehingga lingkungan yang terkontrol perlu menentukan kondisi ketika alat boleh dipanggil, informasi yang dapat diproses, serta aktivitas mana yang memerlukan validasi manusia.
Pencatatan Aktivitas Memperkuat Pengawasan Sistem
Di samping sistem izin, runtime agen yang aman perlu memiliki fitur pemantauan yang terstruktur. Setiap tindakan penting dapat didokumentasikan dalam rekaman operasional agar tim keamanan dapat memahami bagaimana agen mengambil tindakan selama tugas dilaksanakan.
Rekaman aktivitas tersebut dapat merekam layanan yang diakses, upaya memperoleh izin, hasil eksekusi, dan anomali yang terdeteksi. Melalui pemantauan yang terstruktur, pengelola sistem dapat lebih efektif mendeteksi aktivitas yang menyimpang serta menelusuri kejadian ketika ditemukan anomali.
Human in the Loop Tetap Relevan untuk Tindakan Sensitif
Sekalipun sistem AI mampu bekerja lebih mandiri, keterlibatan operator tetap relevan untuk aktivitas dengan dampak besar. Sistem eksekusi dapat dibangun agar tindakan khusus tidak langsung dijalankan sampai manusia memberikan otorisasi. Pendekatan tersebut memperkuat tata kelola tanpa mengurangi fungsi otomatisasi secara berlebihan.
Dalam penggunaan nyata, intensitas persetujuan dapat ditentukan berdasarkan risiko tindakan. Operasi rutin yang aman dapat berjalan otomatis, sedangkan operasi dengan konsekuensi besar dapat menunggu validasi. Model kontrol adaptif tersebut membantu menjaga kecepatan otomatisasi dan keamanan.
Agen Otonom Membutuhkan Fondasi Eksekusi yang Terpercaya
Perkembangan agen otonom membawa pergeseran dalam arsitektur sistem kecerdasan buatan. Kemampuan penalaran yang semakin kuat tidak selalu memadai apabila ruang operasional agen tidak dilengkapi mekanisme perlindungan. Dengan kondisi tersebut, secure runtime dapat berkembang menjadi fondasi utama dalam perkembangan TEKNOLOGI berbasis agen.
Bagi tim teknologi dan pelaku bisnis, arsitektur tersebut juga membuka kesempatan untuk menerapkan sistem otonom secara lebih terukur. Agen dapat mengelola proses yang lebih panjang sambil tetap mengikuti batas keamanan. Perpaduan antara otomatisasi, pembatasan izin, dan pengawasan berpotensi menjadi fondasi utama bagi ekosistem agen otonom modern.
Rangkuman Akhir
Lingkungan eksekusi terkontrol menegaskan bahwa arah evolusi agen AI tidak hanya berfokus pada kecanggihan algoritma, tetapi juga pada cara sistem tersebut dijalankan dengan aman. Pembatasan ruang kerja, permission yang terukur, pencatatan operasi, dan persetujuan manusia untuk tindakan sensitif dapat menciptakan kerangka bagi agen otonom yang lebih terpercaya. Seiring TEKNOLOGI terus berkembang, pembaca dapat mempelajari evolusi keamanan agen AI untuk mengenali peluang dan tantangan baru.