NVIDIA OpenShell Jadi Sorotan, Teknologi Baru untuk Menjalankan AI Agent dengan Kontrol dan Keamanan Lebih Ketat
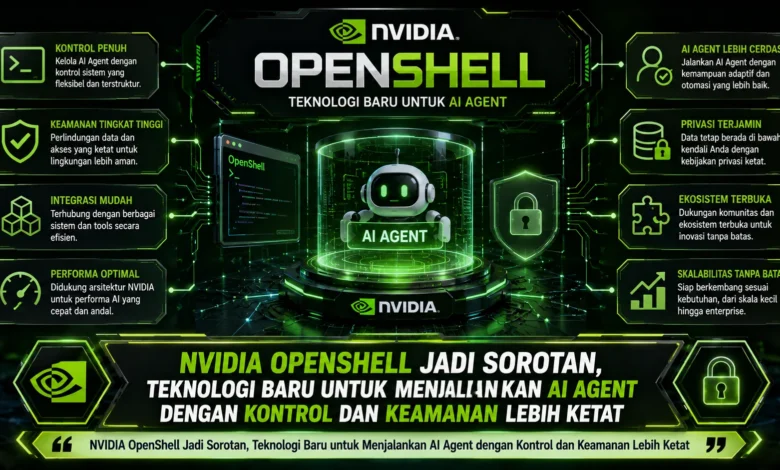
Perkembangan AI agent pada 2026 membuat isu keamanan semakin penting karena sistem tidak lagi sekadar menghasilkan jawaban, tetapi juga dapat membaca file, memakai tools, menjalankan kode, mengakses API, dan berinteraksi dengan berbagai layanan. NVIDIA OpenShell hadir sebagai runtime open source yang dirancang untuk menjalankan autonomous AI agent di lingkungan terisolasi dengan kontrol kebijakan yang lebih tegas. Pendekatan ini membuat TEKNOLOGI agentic AI dapat tetap memiliki kemampuan luas tanpa harus memperoleh akses tanpa batas terhadap file lokal, kredensial, proses sistem, maupun jaringan eksternal.
NVIDIA OpenShell Membawa Pendekatan Baru untuk Menjalankan AI Agent
OpenShell dari NVIDIA hadir sebagai lingkungan eksekusi terbuka untuk mengoperasikan agen kecerdasan buatan dengan pembatasan yang lebih jelas. Ketimbang menyediakan izin tanpa batas ke lingkungan host, OpenShell mengoperasikan AI agent di dalam lingkungan yang dibatasi sehingga berbagai tindakan dapat dikendalikan berdasarkan policy.
Model seperti ini menjadi makin penting ketika TEKNOLOGI AI agent mampu mengerjakan tugas kompleks. AI agent modern dapat memproses data, mengoperasikan perangkat lunak, hingga memanggil API. Kemampuan yang luas tersebut tentu membutuhkan batas keamanan agar tindakan yang tidak sesuai kebijakan dapat dicegah sebelum berdampak terhadap sistem.

Isolasi Sistem Membantu OpenShell Mengendalikan Tindakan Agent
Bagian penting dari NVIDIA OpenShell adalah penggunaan sandbox. Melalui sistem tersebut, AI agent tidak langsung berjalan di komputer induk, melainkan ditempatkan dalam sandbox yang dikontrol. Mekanisme tersebut dapat membatasi interaksi dengan berkas, akses internet, aktivitas proses, hingga akses terhadap model AI.
Runtime tersebut turut memanfaatkan kontrol pada tingkat kernel sehingga policy yang telah ditentukan tidak hanya diterapkan pada lapisan aplikasi. Dengan demikian, meskipun agent menghasilkan tindakan yang mencoba melampaui izin, lapisan infrastruktur tetap dapat menolak akses yang berada di luar kebijakan. Strategi tersebut membuat TEKNOLOGI keamanan agent memiliki lapisan perlindungan tambahan di luar AI itu sendiri.
Policy Berbasis YAML Menentukan Batas Akses AI Agent
OpenShell menggunakan policy yang ditulis dalam format YAML untuk menentukan apa yang boleh dilakukan agent. Lewat policy tersebut, tim dapat menentukan akses filesystem, mengendalikan koneksi keluar, dan menentukan aturan eksekusi secara lebih transparan.
Model policy as code tersebut juga menawarkan nilai tambah bagi tim keamanan karena perubahan kebijakan dapat dikelola dalam version control. Pembaruan policy dapat dibandingkan sehingga perusahaan memiliki mekanisme audit yang lebih terstruktur. Pendekatan ini membantu TEKNOLOGI AI agent dioperasikan bersama proses keamanan yang sudah ada.
Kontrol Jaringan dan Kredensial Membatasi Risiko Kebocoran Data
AI agent yang memiliki akses jaringan luas dapat menimbulkan risiko apabila data internal secara tidak sengaja dikirim ke tujuan yang salah. Untuk mengurangi risiko tersebut, OpenShell menyediakan network policy yang dapat menentukan tujuan yang diperbolehkan.
Pendekatan deny by default dapat membatasi komunikasi hanya pada layanan yang diizinkan. Di samping pengaturan koneksi, OpenShell juga mendukung pengelolaan kredensial serta rahasia sistem sehingga agent tidak harus mendapatkan seluruh rahasia secara langsung. Kombinasi tersebut menjadi elemen strategis dalam menjalankan AI agent di lingkungan produksi.
Kontrol Filesystem dan Proses Mengurangi Akses yang Tidak Diperlukan
Di luar pengaturan network, OpenShell menerapkan pembatasan terhadap akses file serta eksekusi program. Direktori tertentu dapat dibatasi tanpa izin penulisan, sementara direktori kerja tertentu dapat diizinkan untuk dimodifikasi. Area yang tidak memiliki izin dapat diblokir dari agent.
Pengaturan aktivitas sistem juga dapat membatasi agent dari mengeksekusi aktivitas di luar kebutuhan tugas. Saat AI agent beroperasi sebagai proses yang tidak memiliki privilege penuh, risiko akses administratif dapat dibatasi. Mekanisme tersebut menjadi semakin penting ketika AI agent dapat membuat dan mengeksekusi program secara mandiri.
AI Agent Otonom Membutuhkan Pengamanan di Lapisan Infrastruktur
Generasi AI agent berikutnya mulai mengarah pada agen yang dapat berjalan dalam waktu panjang. Sistem seperti tersebut dapat membentuk agen tambahan, memasang perangkat lunak, dan menyesuaikan strategi berdasarkan kondisi yang ditemui.
Semakin lama sebuah agent berjalan, semakin besar pula kebutuhan terhadap aturan infrastruktur yang konsisten. OpenShell mencoba menempatkan keamanan pada lapisan infrastruktur, bukan hanya mengandalkan instruksi pada model. Dengan desain seperti ini, agen dapat tetap menjalankan tugas kompleks sambil berada di dalam batas kebijakan.
Kesimpulan, Keamanan Infrastruktur Menjadi Fondasi Penting Agentic AI
Kehadiran NVIDIA OpenShell memperlihatkan bahwa pengamanan agentic AI semakin membutuhkan pendekatan di tingkat runtime. Dengan sandbox terisolasi, kebijakan yang dapat ditinjau, kontrol jaringan, serta kontrol aktivitas sistem, TEKNOLOGI ini mencoba menciptakan titik tengah antara kemampuan agent yang luas dan kontrol infrastruktur yang terukur.
Ke depan, pendekatan seperti OpenShell berpotensi memegang peranan lebih besar ketika perusahaan mulai menjalankan lebih banyak AI agent. Bagaimana menurut Anda, apakah infrastruktur seperti NVIDIA OpenShell akan menjadi bagian penting dari implementasi AI perusahaan? Berikan perspektif Anda mengenai perkembangan TEKNOLOGI ini dan ikuti pembahasan selanjutnya untuk melihat bagaimana keamanan agentic AI terus berkembang.