Secure Autonomous Agent Runtime Jadi Fondasi Baru AI 2026, Agen Otonom Kini Berjalan dalam Lingkungan Lebih Terkontrol
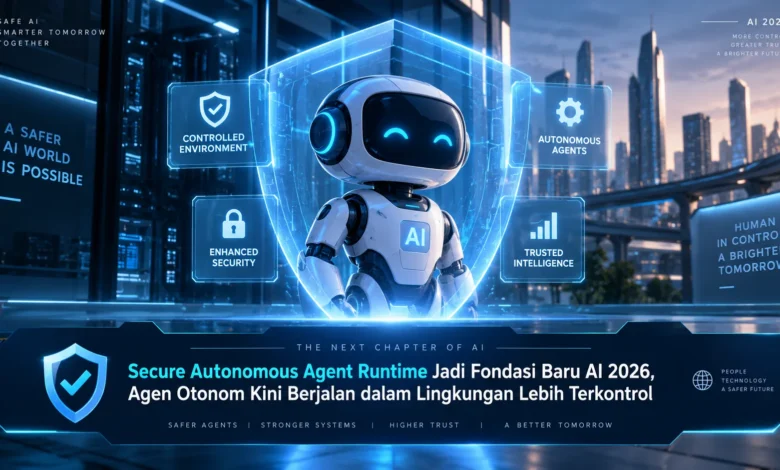
Perkembangan kecerdasan buatan pada 2026 semakin mengarah pada agen otonom yang mampu menjalankan tugas, menggunakan berbagai alat digital, memproses data, dan mengambil tindakan dengan intervensi manusia yang semakin sedikit. Kemampuan tersebut membuka banyak peluang baru, tetapi sekaligus membuat aspek keamanan menjadi semakin penting. Secure Autonomous Agent Runtime hadir sebagai pendekatan untuk menyediakan lingkungan eksekusi yang lebih terkontrol sehingga agen AI dapat bekerja sesuai izin, batas akses, serta kebijakan yang telah ditentukan. Perkembangan ini menjadi bagian menarik dari evolusi TEKNOLOGI karena fokus inovasi AI kini tidak hanya terletak pada kecerdasan model, tetapi juga pada bagaimana agen tersebut beroperasi secara aman dan dapat diawasi.
Secure Autonomous Agent Runtime Menjadi Lapisan Penting AI
Runtime agen otonom yang aman dirancang untuk menyediakan ruang kerja digital yang lebih terproteksi ketika sistem AI otonom melakukan pekerjaannya. Pendekatan ini menjadi semakin relevan karena agen AI generasi baru dapat terhubung dengan berbagai layanan, membaca dan menulis data, serta mengoperasikan tool tertentu untuk menuntaskan pekerjaan yang menjadi tanggung jawabnya.
Seiring berkembangnya TEKNOLOGI berbasis AI, runtime yang aman tidak hanya berperan sebagai ruang eksekusi program. Lingkungan ini juga dapat mengatur penggunaan sumber daya, menerapkan kontrol akses, dan mencatat tindakan sehingga tindakan agen dapat berjalan sesuai kebijakan yang ditentukan sebelumnya.
Isolasi dan Pembatasan Akses Menjadi Kunci
Aspek mendasar dalam lingkungan agen AI terproteksi adalah pembatasan ruang eksekusi. Agen AI idealnya tidak memiliki izin yang terlalu luas terhadap sistem operasi. Sebagai gantinya, agen dapat ditempatkan dalam ruang eksekusi terbatas dengan izin seperlunya berdasarkan kebutuhan pekerjaannya.
Model pembatasan seperti ini berpotensi memperkecil risiko operasi yang tidak sesuai ketika agen menangani tugas bertingkat. Jika suatu agen hanya memerlukan akses terhadap folder tertentu, misalnya, lingkungan eksekusi bisa membatasi akses hanya pada lokasi tersebut. Prinsip ini menjadikan pengamanan lebih terkendali dibandingkan memberikan akses luas sejak awal.
Kebijakan Berbasis Izin Membatasi Tindakan Agen
Penggunaan kebijakan berbasis izin dapat mendefinisikan secara spesifik apa yang boleh dilakukan agen. Sebuah agen, misalnya, dapat diberikan izin untuk mengakses data yang diperlukan, tetapi tidak memperoleh izin untuk memodifikasi sumber daya sensitif tanpa persetujuan tambahan. Pengaturan semacam ini dapat membantu organisasi menerapkan prinsip least privilege pada arsitektur agen AI.
Pengelolaan permission juga memiliki nilai semakin besar ketika sistem AI memakai beberapa layanan sekaligus. Setiap tool dapat memiliki tingkat risiko berbeda, sehingga runtime yang baik perlu membedakan kapan sebuah tool dapat digunakan, informasi yang dapat diproses, serta aktivitas mana yang memerlukan validasi manusia.
Pemantauan Aktivitas Membuat Agen Lebih Transparan
Di samping sistem izin, Secure Autonomous Agent Runtime perlu memiliki mekanisme pengawasan yang terstruktur. Setiap tindakan penting dapat didokumentasikan dalam catatan eksekusi agar tim keamanan dapat memahami bagaimana sistem menjalankan tugas selama alur kerja berjalan.
Rekaman aktivitas tersebut dapat memuat layanan yang diakses, upaya memperoleh izin, status operasi, dan kesalahan yang muncul. Dengan observability yang memadai, tim pengembang dapat lebih mudah menemukan aktivitas yang menyimpang serta melakukan evaluasi ketika ditemukan anomali.
Kontrol Manusia Melengkapi Otonomi Agen AI
Walaupun agen AI semakin mandiri, kontrol manusia masih memiliki peran penting untuk operasi sensitif. Sistem eksekusi dapat dibangun agar aktivitas sensitif menunggu terlebih dahulu sampai pengguna memberikan persetujuan. Pendekatan tersebut menambah kontrol keamanan tanpa menghilangkan seluruh manfaat otomatisasi.
Pada implementasinya, level kontrol manusia dapat disesuaikan berdasarkan risiko tindakan. Pekerjaan rutin berisiko rendah dapat diproses secara mandiri, sedangkan perubahan konfigurasi penting dapat membutuhkan persetujuan. Strategi pengawasan semacam ini membantu menjaga otonomi agen dan perlindungan sistem.
Agen Otonom Membutuhkan Fondasi Eksekusi yang Terpercaya
Kemajuan sistem AI berbasis agen membawa pergeseran dalam arsitektur sistem kecerdasan buatan. Kecerdasan sistem yang semakin maju bukan satu satunya kebutuhan apabila runtime yang digunakan tidak memiliki kontrol keamanan. Karena itu, lingkungan eksekusi terkontrol dapat memegang peranan strategis dalam ekosistem TEKNOLOGI AI.
Bagi tim teknologi dan pelaku bisnis, model runtime aman juga menawarkan jalan untuk menerapkan sistem otonom secara lebih terukur. Platform otonom dapat menangani alur kerja yang semakin kompleks sambil tetap mengikuti batas keamanan. Perpaduan antara otonomi, isolasi, permission, dan observability semakin terlihat sebagai standar penting bagi generasi agen AI berikutnya.
Penutup
Runtime agen otonom yang aman memperlihatkan bahwa masa depan AI tidak hanya berfokus pada kecanggihan algoritma, tetapi juga pada mekanisme yang menjaga operasi agen tetap terkendali. Sandbox yang terkontrol, pengelolaan izin, observability yang baik, dan validasi pengguna pada aktivitas berisiko dapat menciptakan kerangka bagi platform agentic yang lebih aman. Seiring TEKNOLOGI terus berkembang, pembaca dapat terus mengikuti perkembangan secure runtime untuk mengenali peluang dan tantangan baru.


